

Assistenza agli utenti, manutenzione di server e postazioni, interventi urgenti fuori orario: per chi lavora nell’IT il controllo remoto è uno strumento quotidiano.
Le soluzioni commerciali più diffuse, come TeamViewer o AnyDesk, sono comode, ma hanno costi di licenza che crescono in fretta con il numero di tecnici e di dispositivi.
Inoltre fanno transitare le sessioni attraverso infrastrutture di terze parti, un aspetto sempre più delicato per chi deve rispettare i requisiti di NIS2, ISO 27001 o semplicemente le policy di sicurezza dei propri clienti.
MeshCentral è un’alternativa open source e completamente self-hosted.
Si tratta di una piattaforma web di gestione remota, basata su Node.js, che permette di controllare da un semplice browser computer Windows, Linux e macOS su cui è installato un agent leggero.
Offre desktop remoto, terminale, trasferimento file, gestione dei processi e dei servizi, oltre all’organizzazione dei dispositivi in gruppi con permessi granulari per utenti e tecnici.
Supporta anche Intel AMT per la gestione out-of-band. Tutto questo gira sul proprio server, senza limiti sul numero di dispositivi e senza costi di licenza.
In questo articolo vediamo come installare e configurare MeshCentral su Ubuntu Server 26.04 LTS: dalla preparazione del sistema e l’installazione di Node.js fino alla configurazione del file config.json, all’avvio come servizio systemd e al primo accesso all’interfaccia web.
PREREQUISITI
MeshCentral è una piattaforma open source di gestione e controllo remoto (desktop, terminale, file) basata su Node.js. In questa guida lo installiamo come servizio nativo, con database NeDB integrato e certificato Let’s Encrypt.
| Requisito | Valore consigliato |
|---|---|
| Sistema operativo | Ubuntu Server 26.04 LTS, installazione minimale aggiornata |
| CPU / RAM | 2 vCPU, 2 GB RAM (fino a ~100 agent); 4 GB per installazioni più grandi |
| Disco | 20 GB (registrazioni sessioni e backup crescono nel tempo) |
| Rete | IP statico o NAT; porte 80 e 443 TCP raggiungibili da Internet |
| DNS | Record A pubblico, es. mesh.example.com, che punta all’IP del server |
| Accesso | Utente con privilegi sudo |
Negli esempi sostituisci mesh.example.com con il tuo FQDN e [email protected] con la tua email.
PREPARAZIONE DEL SISTEMA
Aggiorna il server, imposta hostname e fuso orario, e apri solo le porte necessarie.
|
0
1
2
3
|
sudo apt update && sudo apt full-upgrade -y
sudo apt install -y curl ca-certificates gnupg ufw
sudo hostnamectl set-hostname mesh
sudo timedatectl set-timezone Europe/Rome
|
Configura il firewall UFW (consenti SSH prima di attivarlo per non perdere l’accesso):
|
0
1
2
3
4
|
sudo ufw allow OpenSSH
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
sudo ufw status verbose
|
Crea un utente di sistema dedicato, senza shell di login, con home in /opt/meshcentral:
|
0 |
sudo useradd --system --create-home --home-dir /opt/meshcentral --shell /usr/sbin/nologin meshcentral
|
Se il server è dietro un firewall perimetrale (es. FortiGate), crea un VIP/port-forward di 80 e 443 TCP verso l’IP interno del server.
INSTALLAZIONE DI NODE.JS
Ubuntu 26.04 include Node.js 22 LTS nei repository ufficiali, sufficiente per MeshCentral (fonte: Linuxize, vedi Fonti).
Opzione A — repository Ubuntu (consigliata, aggiornata con apt):
|
0 |
sudo apt install -y nodejs npm
|
Verificare la versione installata con il comando:
|
0 |
node --version
|
Dovremmo visualizzare il seguente output:
|
0 |
v22.22.1
|
Quindi eseguire il comando:
|
0 |
npm --version
|
Dovremmo visualizzare il seguente output:
|
0 |
9.2.0 |
Opzione B — NodeSource, Node.js 24 LTS:
|
0
1
2
3
4
5
6
7
8
9
10
11
12
13
|
sudo mkdir -p /etc/apt/keyrings
curl -fsSL https://deb.nodesource.com/gpgkey/nodesource-repo.gpg.key | sudo gpg --dearmor -o /etc/apt/keyrings/nodesource.gpg
NODE_MAJOR=24
ARCH=$(dpkg --print-architecture)
sudo tee /etc/apt/sources.list.d/nodesource.sources > /dev/null <<EOF
Types: deb
URIs: https://deb.nodesource.com/node_${NODE_MAJOR}.x
Suites: nodistro
Components: main
Architectures: ${ARCH}
Signed-By: /etc/apt/keyrings/nodesource.gpg
EOF
sudo apt update && sudo apt install -y nodejs
node --version # atteso v24.x
|
Con NodeSource npm è già incluso nel pacchetto nodejs: non installare il pacchetto npm di Ubuntu.
INSTALLAZIONE DI MESHCENTRAL
Installa il pacchetto npm come utente meshcentral, dentro /opt/meshcentral. Non usare npm install -g: MeshCentral installa da solo moduli aggiuntivi al primo avvio e deve poter scrivere nella propria cartella.
|
0
1
2
|
cd /opt/meshcentral
sudo -u meshcentral -H npm install meshcentral
sudo -u meshcentral mkdir -p /opt/meshcentral/meshcentral-data /opt/meshcentral/meshcentral-files /opt/meshcentral/meshcentral-backups
|
Verifica la versione installata:
|
0 |
sudo -u meshcentral -H npm ls meshcentral
|
Dovremmo visualizzare il seguente output:
|
0
1
|
meshcentral@ /opt/meshcentral
└── meshcentral@1.3.1
|
Struttura finale:
|
0
1
2
3
4
5
6
|
/opt/meshcentral/node_modules/meshcentral - Codice dell'applicazione
/opt/meshcentral/meshcentral-data - config.json, certificati, database NeDB
/opt/meshcentral/meshcentral-files - File caricati dagli utenti
/opt/meshcentral/meshcentral-backups - Backup automatici
|
CONFIGURAZIONE DEL CONFIG.JSON
Crea /opt/meshcentral/meshcentral-data/config.json. MeshCentral ignora le chiavi che iniziano con _: è il modo per disattivare un’opzione senza cancellarla.
|
0 |
sudo -u meshcentral nano /opt/meshcentral/meshcentral-data/config.json
|
Quindi incollare all’interno questo output:
|
0
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
|
{
"$schema": "https://raw.githubusercontent.com/Ylianst/MeshCentral/master/meshcentral-config-schema.json",
"settings": {
"cert": "mesh.example.com",
"WANonly": true,
"port": 443,
"redirPort": 80,
"agentPong": 300,
"selfUpdate": false,
"autoBackup": {
"backupIntervalHours": 24,
"keepLastDaysBackup": 14,
"backupPath": "/opt/meshcentral/meshcentral-backups"
}
},
"domains": {
"": {
"title": "Remote Support",
"title2": "MeshCentral",
"newAccounts": true,
"minify": true
}
},
"letsencrypt": {
"names": "mesh.example.com",
"rsaKeySize": 3072,
"production": false
}
}
|
Punti chiave:
- cert: deve coincidere con il FQDN pubblico, perché viene inserito negli agent.
- WANonly: disattiva la scoperta in LAN; usalo per un server raggiungibile da Internet.
- agentPong: keep-alive ogni 300 secondi, evita che firewall/NAT chiudano le connessioni inattive degli agent.
- newAccounts: lascialo a true solo fino alla creazione del primo amministratore (passo 7).
- letsencrypt.production: parti con false (staging) per verificare la challenge HTTP sulla porta 80; quando funziona passa a true e riavvia.
Valida la sintassi prima di avviare:
|
0 |
python3 -m json.tool /opt/meshcentral/meshcentral-data/config.json > /dev/null && echo OK
|
CREAZIONE DEL SERVIZIO SYSTEMD
L’utente meshcentral non è root, quindi gli serve la capability CAP_NET_BIND_SERVICE per aprire le porte 80 e 443. La concediamo nel servizio con AmbientCapabilities, senza setcap sul binario di Node (che verrebbe perso a ogni aggiornamento).
|
0 |
sudo nano /etc/systemd/system/meshcentral.service
|
Quindi incollare all’interno questo output:
|
0
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
|
[Unit]
Description=MeshCentral Server
After=network-online.target
Wants=network-online.target
[Service]
Type=simple
User=meshcentral
Group=meshcentral
WorkingDirectory=/opt/meshcentral
ExecStart=/usr/bin/node /opt/meshcentral/node_modules/meshcentral
Environment=NODE_ENV=production
AmbientCapabilities=CAP_NET_BIND_SERVICE
CapabilityBoundingSet=CAP_NET_BIND_SERVICE
NoNewPrivileges=true
LimitNOFILE=1000000
Restart=always
RestartSec=10
[Install]
WantedBy=multi-user.target
|
Avvia e abilita il servizio:
|
0
1
2
3
4
5
|
sudo systemctl daemon-reload
sudo systemctl enable --now meshcentral
sudo systemctl status meshcentral
sudo journalctl -u meshcentral -f
|
Il primo avvio richiede 1–2 minuti: MeshCentral scarica i moduli npm mancanti, genera i certificati interni e richiede quello Let’s Encrypt. Nel log cerca MeshCentral HTTPS server running on mesh.example.com:443. Verifica le porte in ascolto:
|
0 |
sudo ss -tlnp | grep node
|
Se il certificato di staging viene emesso correttamente, imposta “production”: true in config.json ed esegui sudo systemctl restart meshcentral.
PRIMO ACCESSO E INSTALLAZIONE DEGLI AGENT
Il primo account creato diventa amministratore completo del server: crealo subito dopo l’avvio.
Apri da un qualsiasi briowser https://mesh.example.com
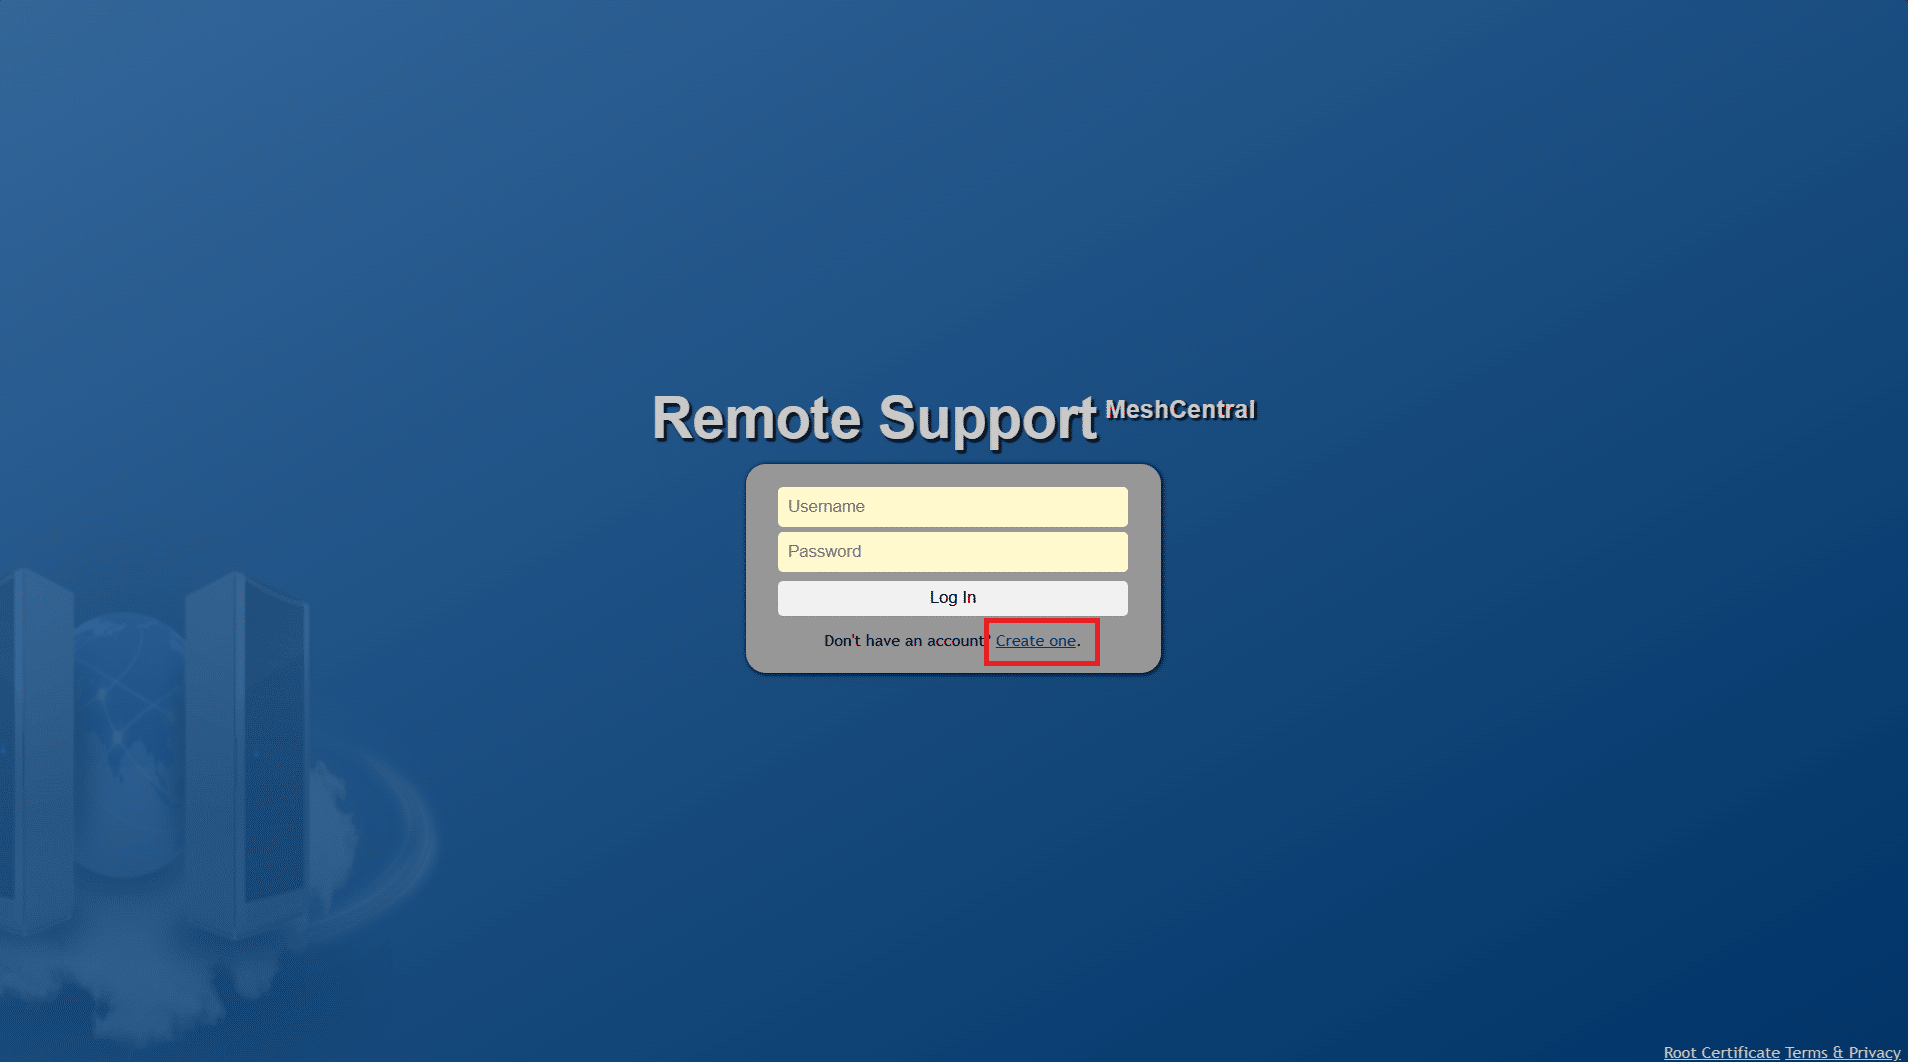
Clicca Create one per registrare l’account amministratore
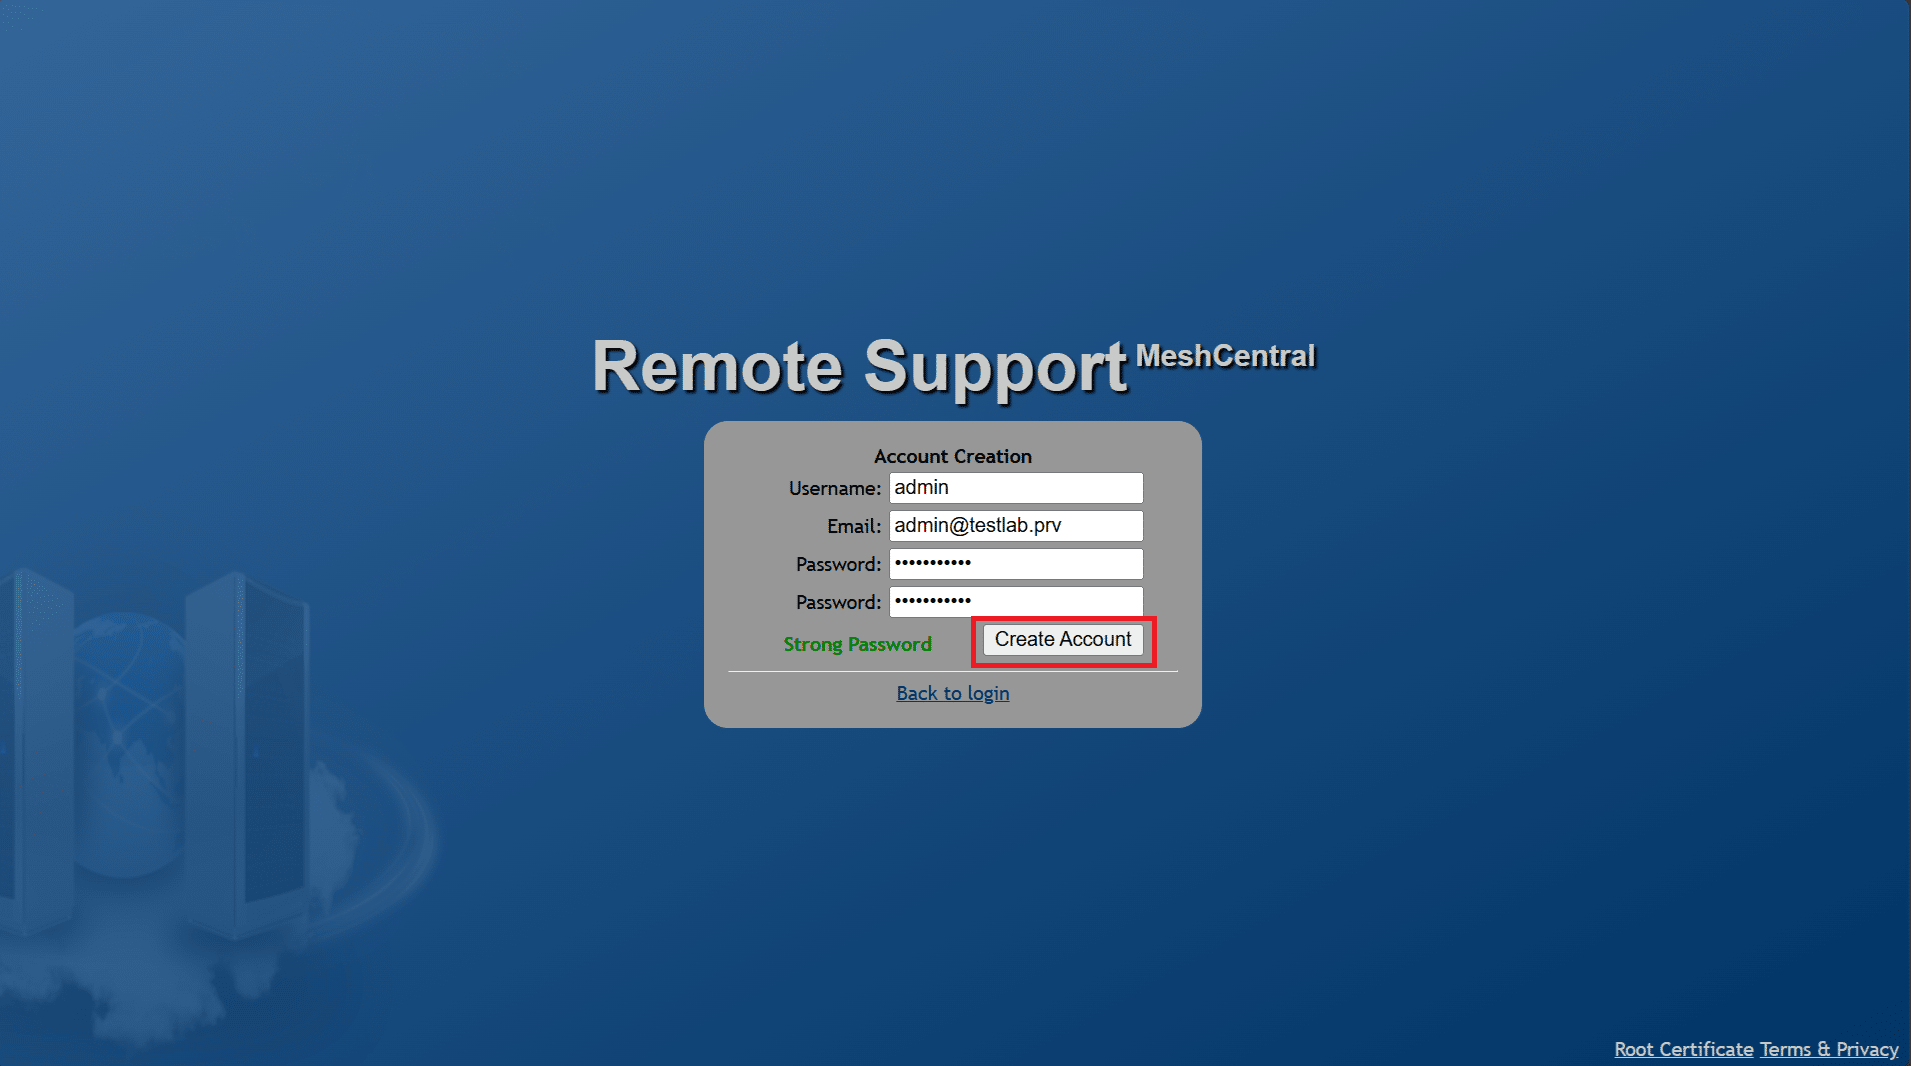
Inserire tutti i campi richiesti quindli cliccare Create Account
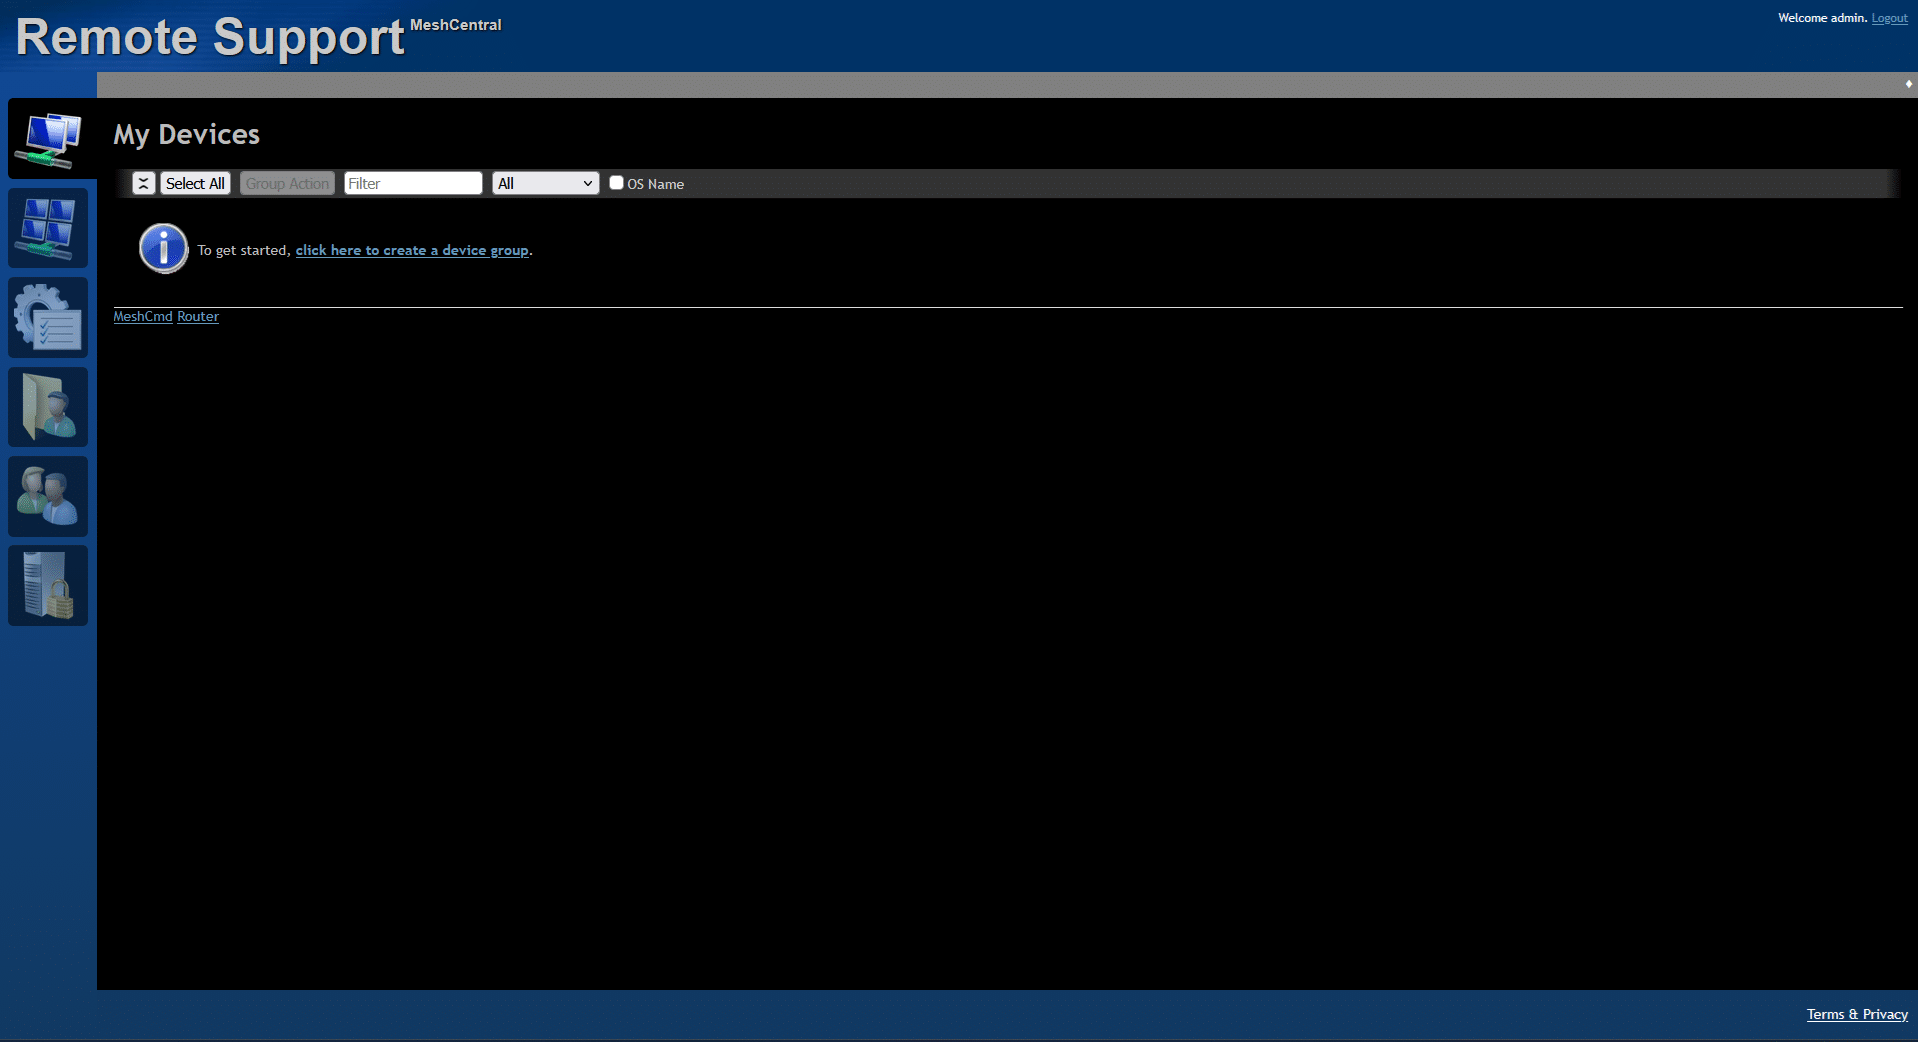
Se è andato tutto a buon fine dovoremmo visualizzare la Dashboard di MeshCentral per il supporto remoto
COSE DA FARE POST INSTALLAZIONE
Blocca le registrazioni: in config.json imposta “newAccounts”: false nel dominio “” e riavvia con sudo systemctl restart meshcentral.
Attiva la 2FA: My Account → Security → Manage authenticator app (TOTP, es. Microsoft Authenticator).
Crea un gruppo dispositivi: My Devices → Add Device Group, tipo Manage using a software agent, es. un gruppo per cliente.
Installa l’agent: nel gruppo clicca Add Agent, scegli il sistema operativo e scarica l’installer.
- Windows: esegui il .exe come amministratore e clicca Install.
- Linux/macOS: copia il comando wget … sudo bash mostrato nella finestra.
Verifica che il dispositivo compaia online nel gruppo e prova Desktop, Terminal e Files.
ATTENZIONE: Per distribuzioni di massa su Windows (GPO, Intune, RMM) usa l’installer con parametri -fullinstall oppure il file .msh del gruppo insieme a meshagent.exe.
MANUTENZIONE E OPZIONI AVANZATE
Aggiornare MeshCentral
Con selfUpdate: false l’aggiornamento è manuale e controllato:
|
0
1
2
3
|
sudo systemctl stop meshcentral
cd /opt/meshcentral
sudo -u meshcentral -H npm install meshcentral@latest
sudo systemctl start meshcentral
|
Gli agent si aggiornano da soli dopo il riavvio del server.
Backup
I backup automatici (passo 5) finiscono in /opt/meshcentral/meshcentral-backups. Copiali fuori dal server (es. Veeam, rsync o snapshot VM). Per un ripristino completo servono soprattutto meshcentral-data (certificati inclusi: senza di essi gli agent non si riconnettono) e meshcentral-files.
Reverse proxy Nginx (opzionale)
Se la porta 443 è già usata da Nginx, MeshCentral ascolta in HTTP su una porta interna e Nginx gestisce il TLS. Modifica settings così (e rimuovi la sezione letsencrypt, usando Certbot su Nginx):
|
0
1
2
3
4
|
"port": 4430,
"aliasPort": 443,
"redirPort": 0,
"tlsOffload": "127.0.0.1",
"trustedProxy": "127.0.0.1"
|
Blocco location minimo in Nginx:
|
0
1
2
3
4
5
6
7
8
9
10
|
location / {
proxy_pass http://127.0.0.1:4430/;
proxy_http_version 1.1;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection "upgrade";
proxy_set_header Host $host;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;
proxy_send_timeout 330s;
proxy_read_timeout 330s;
}
|
MongoDB (opzionale)
NeDB basta per qualche centinaio di agent. Oltre, usa MongoDB aggiungendo in settings “mongoDb”: “mongodb://127.0.0.1:27017/meshcentral”. Prima verifica che MongoDB pubblichi pacchetti ufficiali per Ubuntu 26.04; in alternativa eseguilo in un container Docker.
RIZOLUZIONE DEI PROBLEMI
Servizio in crash al primo avvio – Errore di sintassi in config.json – python3 -m json.tool sul file; journalctl -u meshcentral -n 50
EACCES su porta 80/443 – Capability mancante – Controlla AmbientCapabilities nella unit, poi daemon-reload
Certificato Let’s Encrypt non emesso – Porta 80 non raggiungibile o DNS errato – dig mesh.example.com, port-forward 80, production ancora false
Agent offline dopo cambio certificato/nome – cert diverso dal FQDN usato dagli agent – Ripristina cert e i file *-cert-* in meshcentral-data
Agent che si disconnettono ogni pochi minuti – Timeout NAT/firewall o proxy – agentPong 300; timeout Nginx ≥ 330 s
CONSIDERAZIONI FINALI
Con questa guida abbiamo installato MeshCentral su Ubuntu Server 26.04 LTS.
Il risultato è una piattaforma di controllo remoto completa, interamente sotto il nostro controllo, pronta per distribuire gli agent e iniziare a gestire postazioni e server.
PRO
- Open source e gratuito: rilasciato con licenza Apache 2.0, senza costi di licenza né limiti sul numero di dispositivi o di tecnici.
- Completamente self-hosted: le sessioni remote non passano da infrastrutture di terze parti. È un vantaggio concreto per privacy, compliance NIS2/ISO 27001 e policy dei clienti.
- Funzionalità complete: desktop remoto, terminale, trasferimento file, gestione di processi e servizi, inventario hardware e software, tutto dal browser.
- Multipiattaforma: agent per Windows, Linux e macOS, oltre al supporto Intel AMT per la gestione out-of-band.
- Adatto agli MSP: grazie a domini multipli, gruppi di dispositivi e permessi granulari, permette di separare clienti e tecnici sulla stessa istanza.
- Sicurezza e autenticazione: supporta autenticazione a due fattori e integrazione con LDAP, SAML e OpenID Connect.
- Leggero: gira senza problemi su una VM modesta, anche con centinaia di agent collegati.
CONTRO
- Interfaccia datata: è funzionale ma poco moderna rispetto alle soluzioni commerciali, e all’inizio può risultare dispersiva.
- Configurazione tutta in config.json: molte opzioni importanti (nome del server, origini consentite, porte, reverse proxy) si impostano solo a mano nel file, e un errore genera messaggi poco chiari, come abbiamo
- visto con l’“Invalid origin”.
- Documentazione frammentata: la guida ufficiale esiste, ma molte informazioni utili sono sparse tra issue su GitHub, discussioni e video.
- Falsi positivi degli antivirus: dato che è uno strumento di accesso remoto, a volte usato anche in modo malevolo, alcuni antivirus ed EDR segnalano l’agent e vanno configurate le esclusioni.
- Sviluppo concentrato su pochi maintainer: il progetto è attivo, ma dipende in larga parte dal suo autore principale e dalla community, senza un supporto commerciale strutturato.
- Certificati da gestire: in rete locale, senza Let’s Encrypt, bisogna gestire certificati self-signed o una CA interna, e il nome configurato deve corrispondere a quello usato per accedere.
In conclusione, MeshCentral è una delle migliori alternative open source a TeamViewer e AnyDesk per chi vuole il pieno controllo dell’infrastruttura di assistenza remota.
È particolarmente adatto a reparti IT interni, consulenti e MSP che gestiscono più clienti e vogliono eliminare i costi di licenza senza rinunciare alle funzionalità.
Richiede in cambio un po’ più di attenzione in fase di configurazione e manutenzione, ma una volta messo a punto è uno strumento solido e affidabile da usare ogni giorno.




0 Commenti