

Nell’ambito di un percorso continuo di rafforzamento della sicurezza informatica e di semplificazione della gestione degli accessi, molte organizzazioni stanno adottando soluzioni di autenticazione centralizzata basate su standard federati come SAML.
In questo articolo vedremo come configurare l’integrazione SSO SAML tra Claude Team e il tenant Microsoft Entra ID (ex Azure AD), illustrando passo dopo passo le operazioni necessarie sia lato Microsoft Entra che lato Claude Team, con l’obiettivo di garantire un accesso sicuro, tracciabile e uniforme per tutti gli utenti dell’organizzazione.
PREREQUISITI
- Piano Claude Team attivo, con ruolo Owner o Primary Owner
- Accesso admin a Entra ID (Global Admin o Application Administrator)
- Accesso DNS del dominio nposervices.com per creare un record TXT
VERIFICA DEL DOMINIO SU CLAUDE
Andare sul sito claude.ai/admin-settings/organization
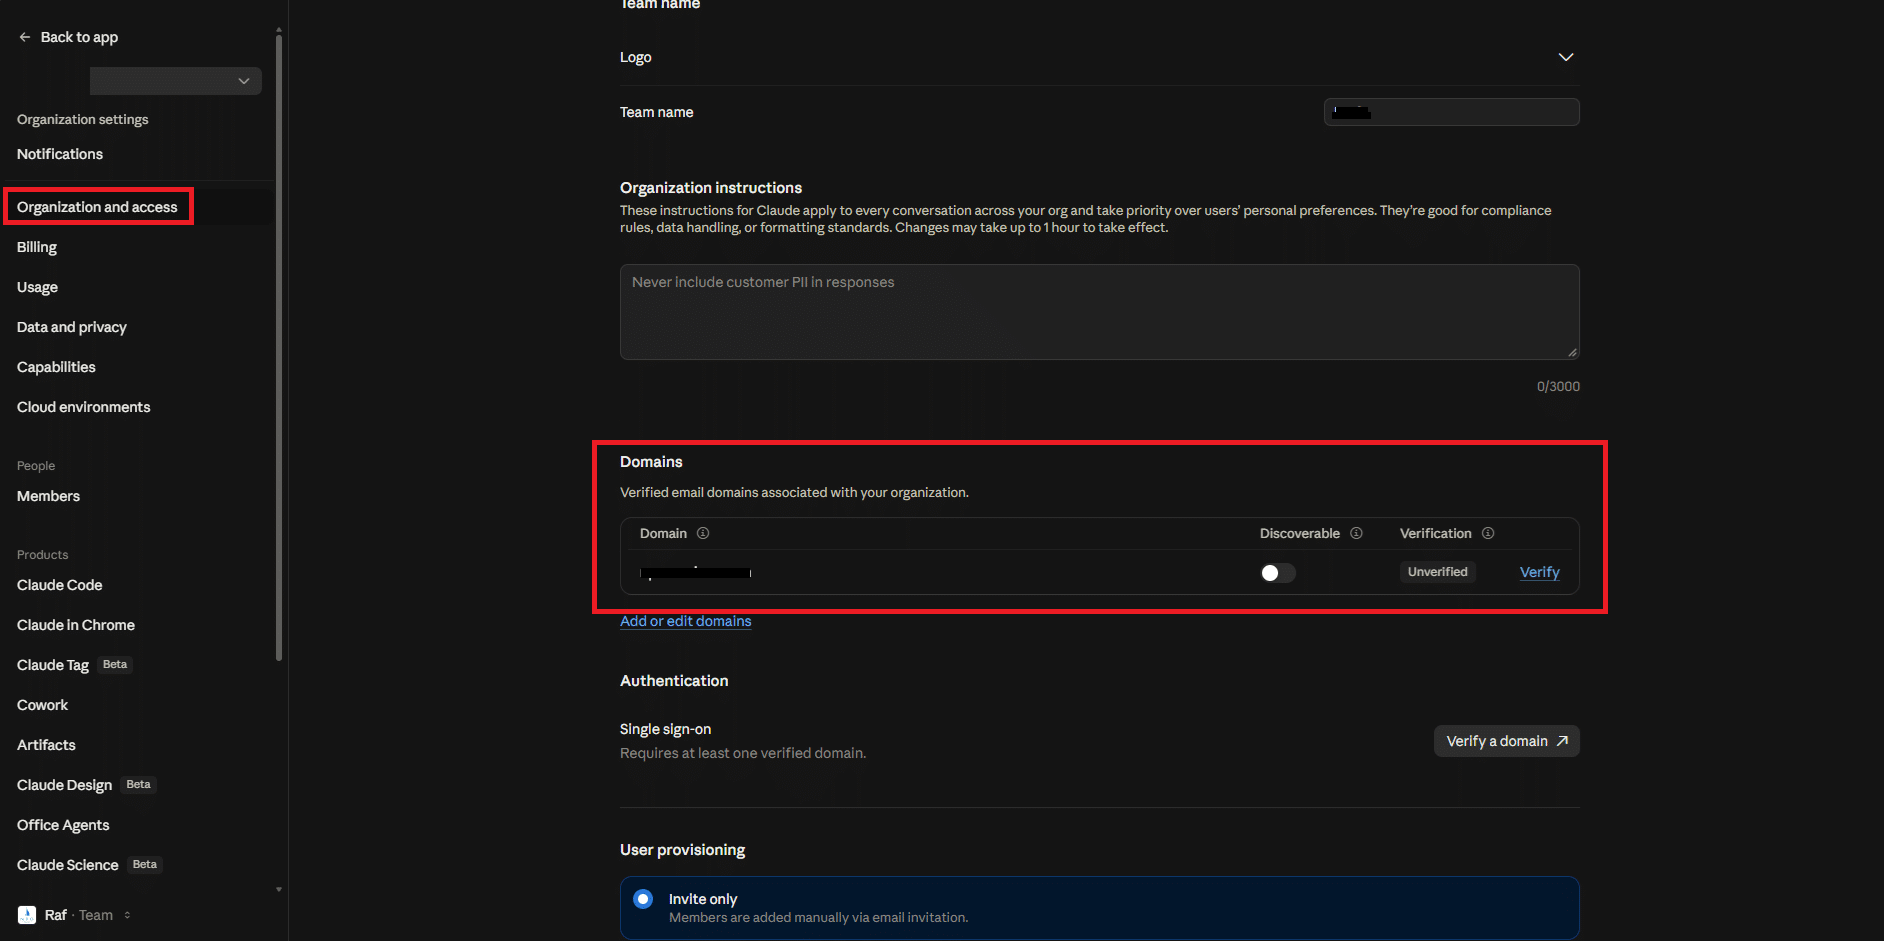
Nella sezione Organization and access Individuare Domains. Quindi avviare la verifica del dominio inserito cliccando su Verifiy
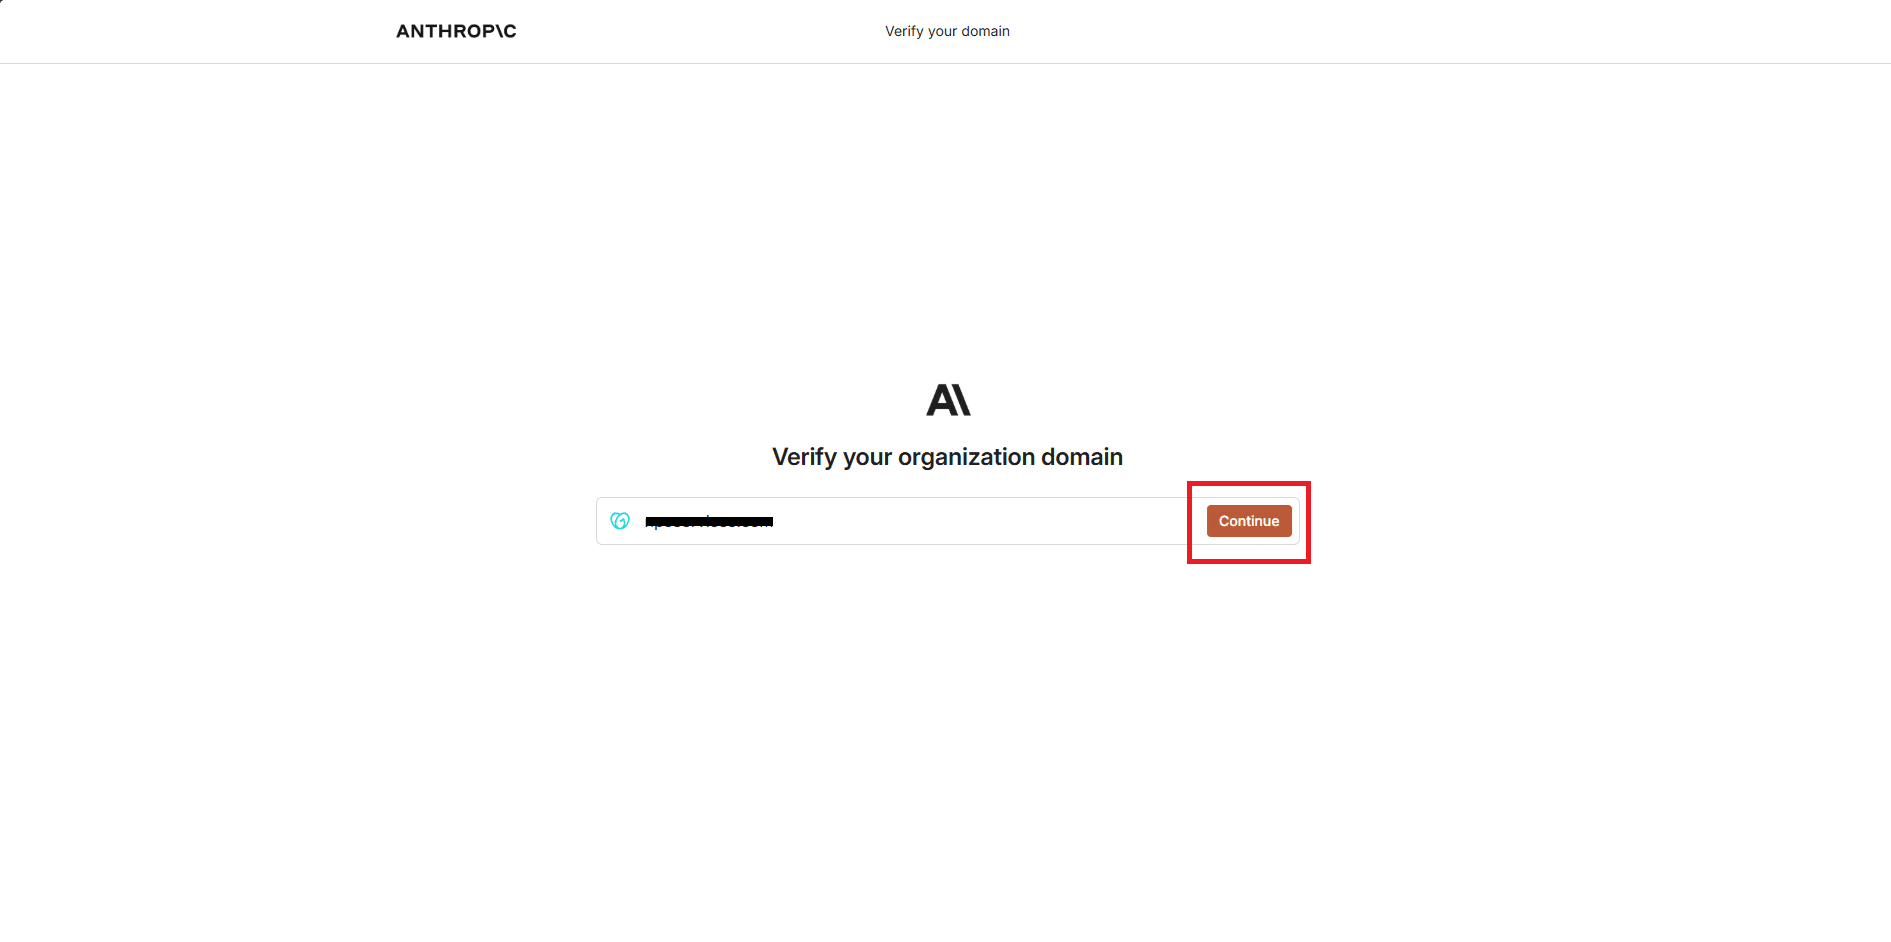
Si aprirà una nuova finestra dove dobbiamo inserire il dominio da verificare quindi cliccare Continue
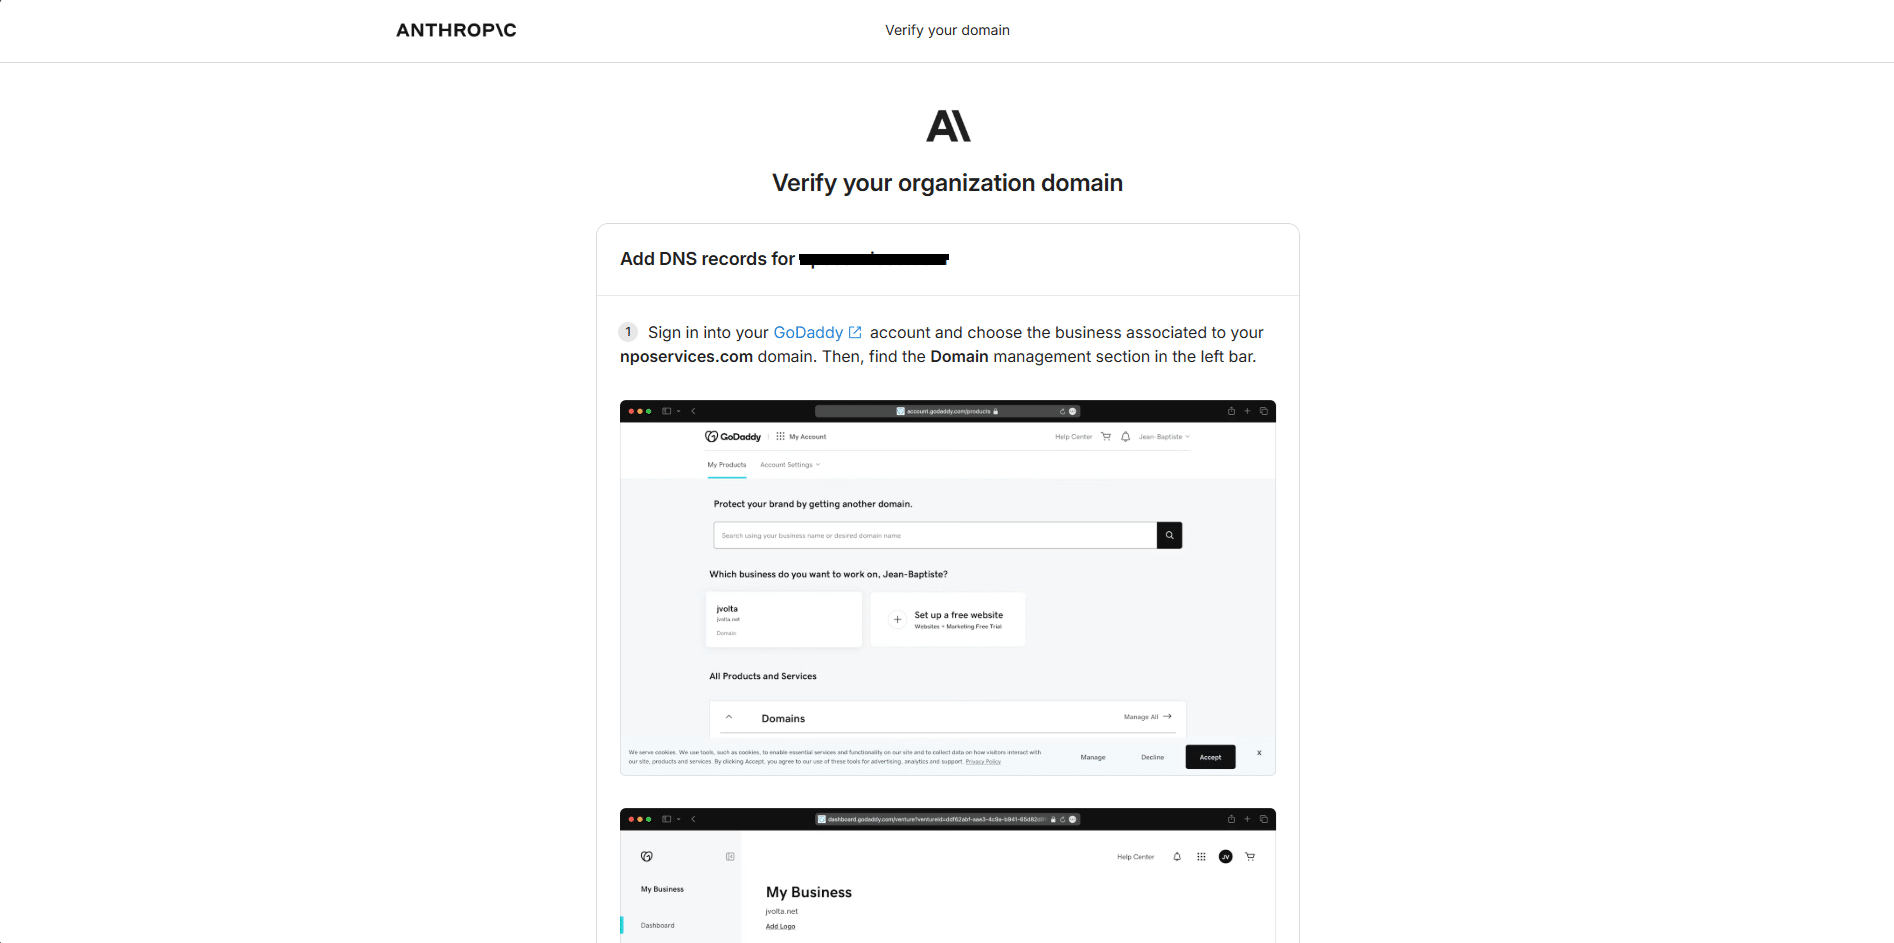
In automatico verrà aperta una schermata con le istruzioni da seguire per la validazione.
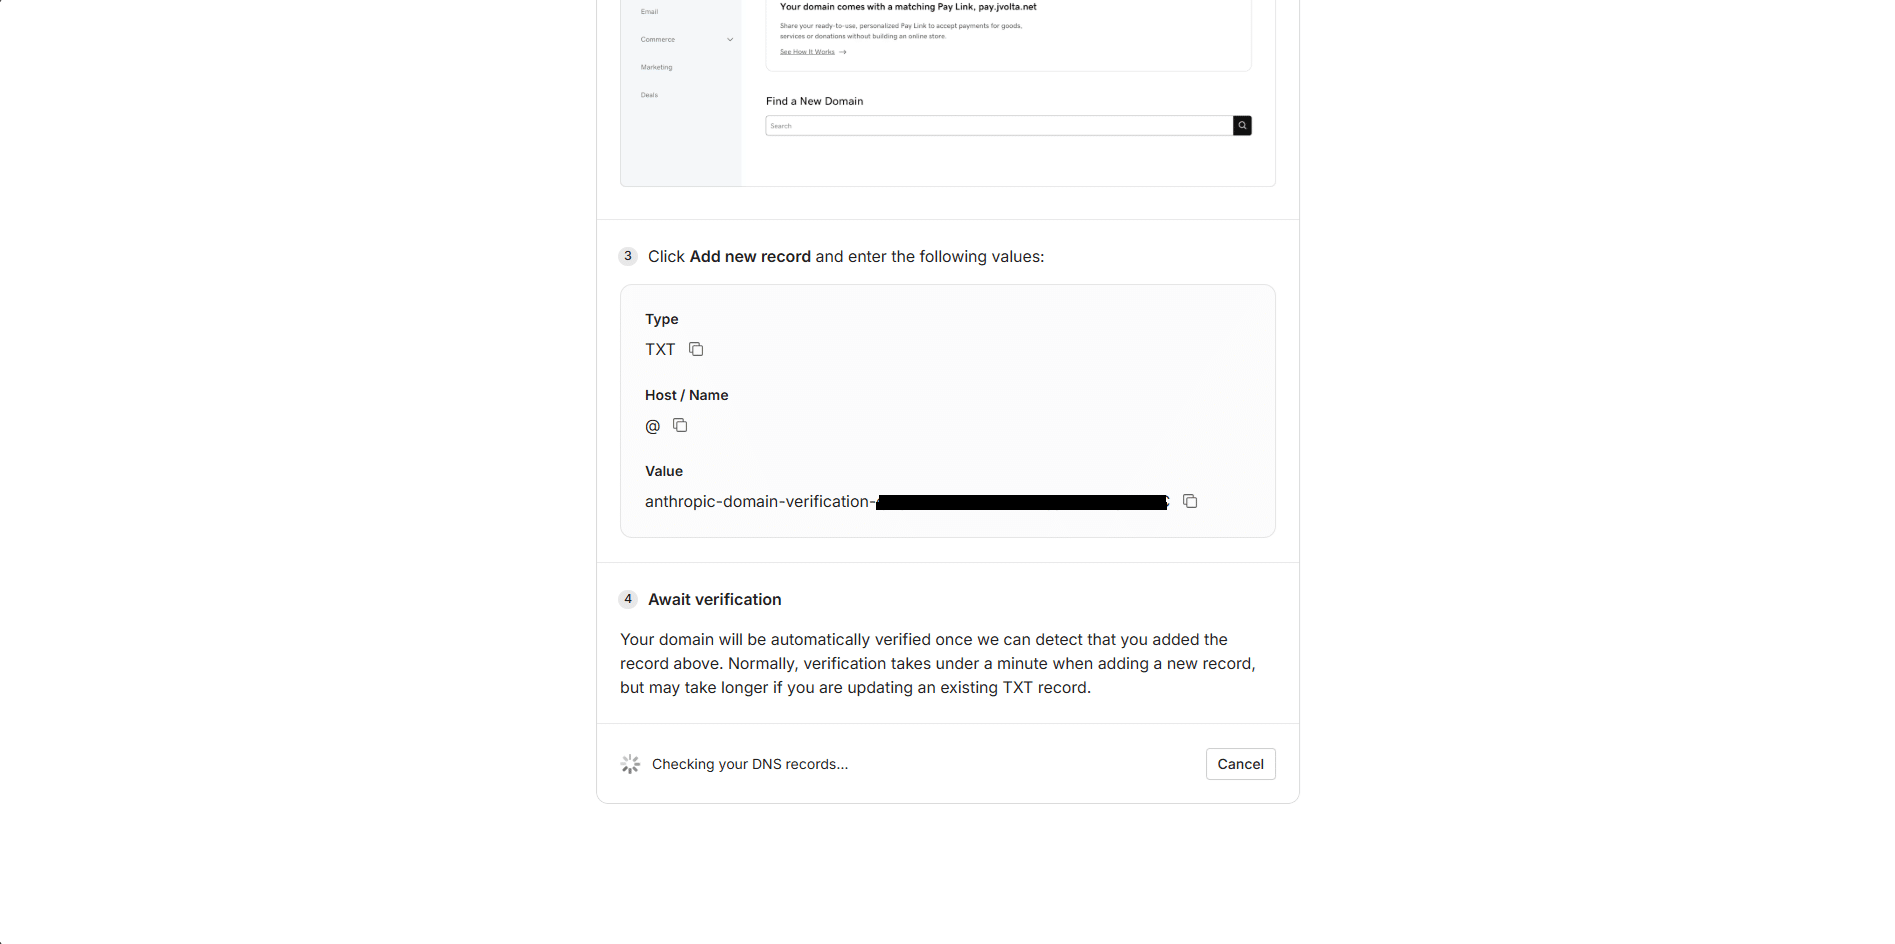
Al fondo della pagine troviamo il record TXT da creare nel nostro dominio per la validazione
NOTA BENE: nel mio caso dovrò censire il record TXT su Godaddy
Quindi attendere qualche minuto per la propagazione e la verifica in Claude…
ATTENZIONE: verificare il dominio non impatta l’accesso degli utenti esistenti; l’accesso cambia solo quando il SSO viene effettivamente configurato ed eventualmente forzato.
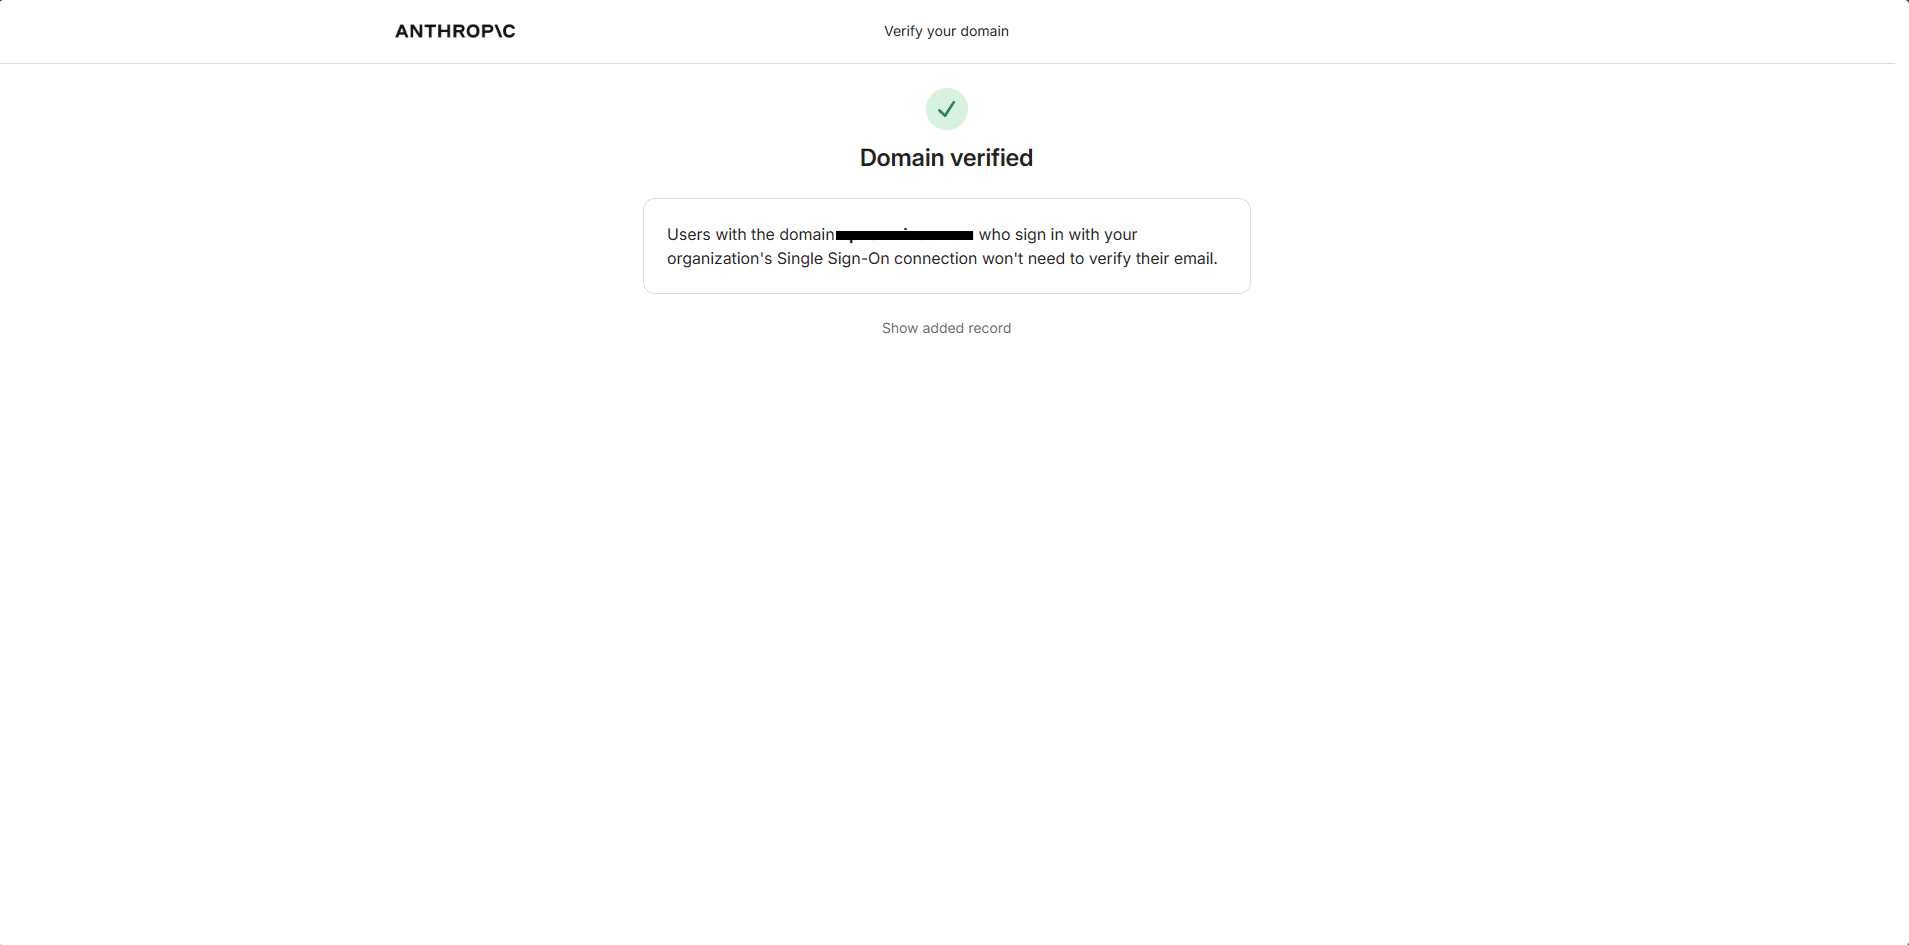
Se tutto è andato a buon fine dopo qualche minuto dovremmo vedere una schermata come quella sovrastante
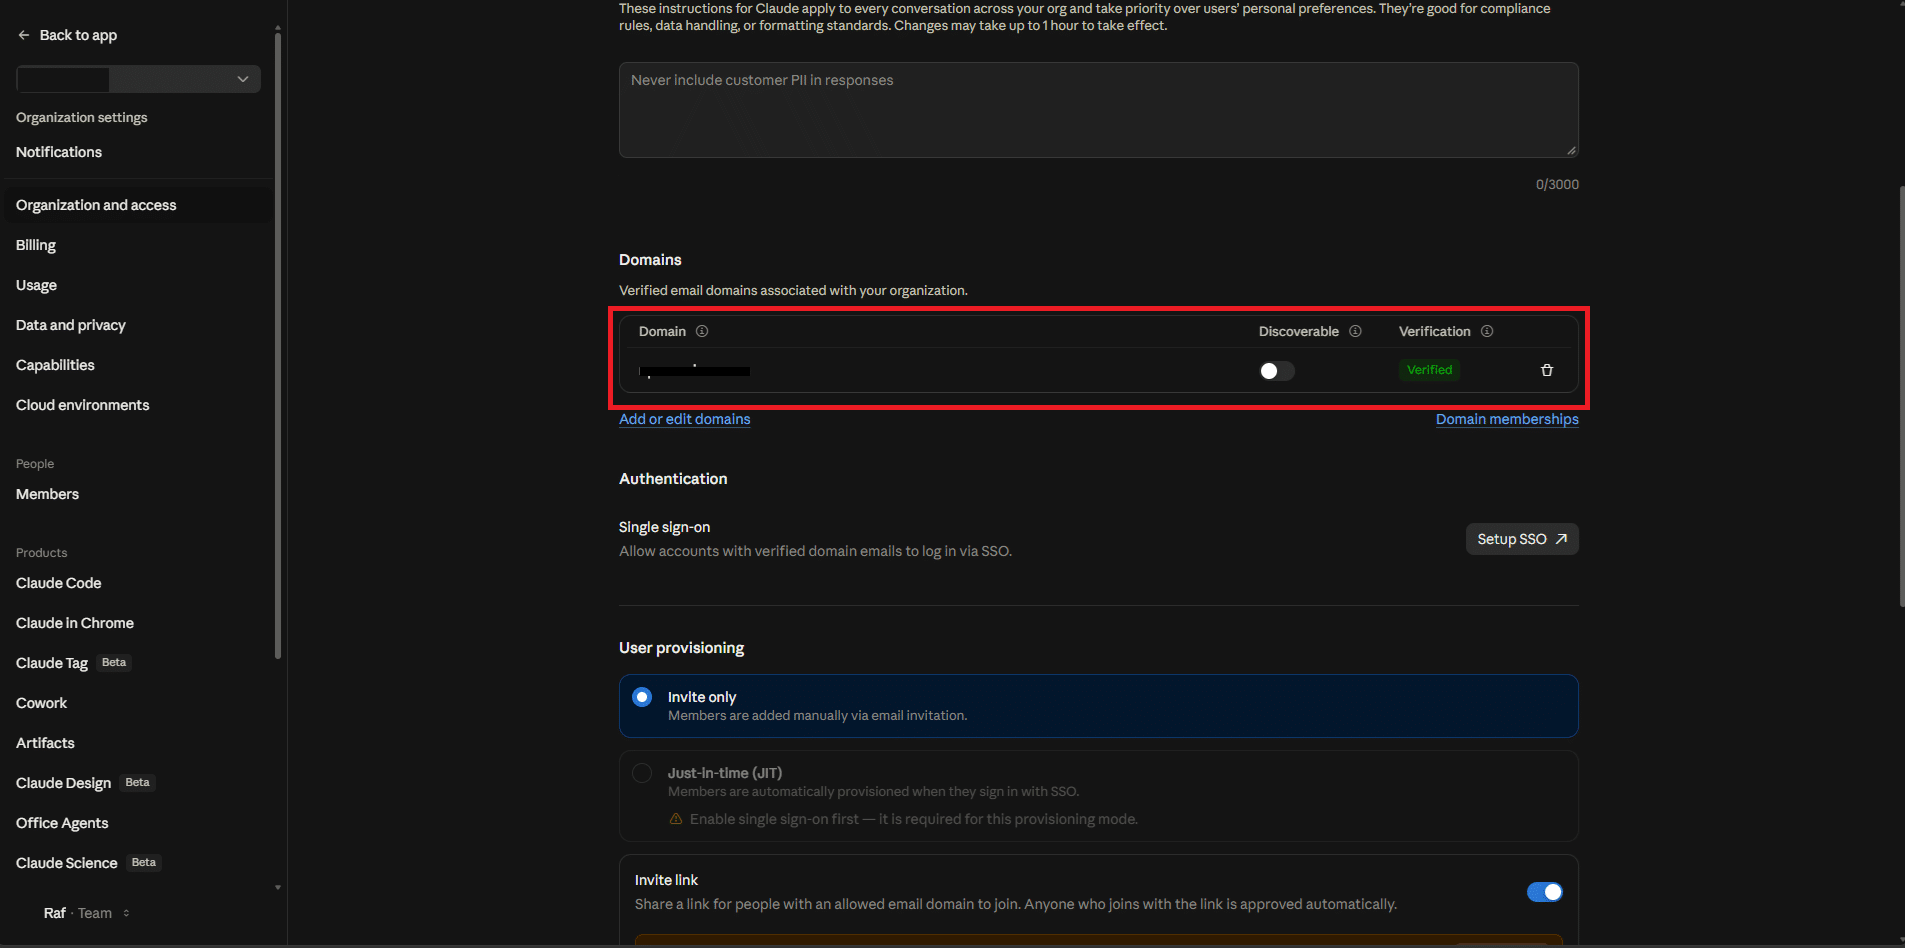
Ritornando su claude.ai/admin-settings/organization dovremmo visualizzare Verified come mostrato nell’ìmmagine sovrastante
AVVIO DEL SETUP SSO (FLUSSO WORKOS)
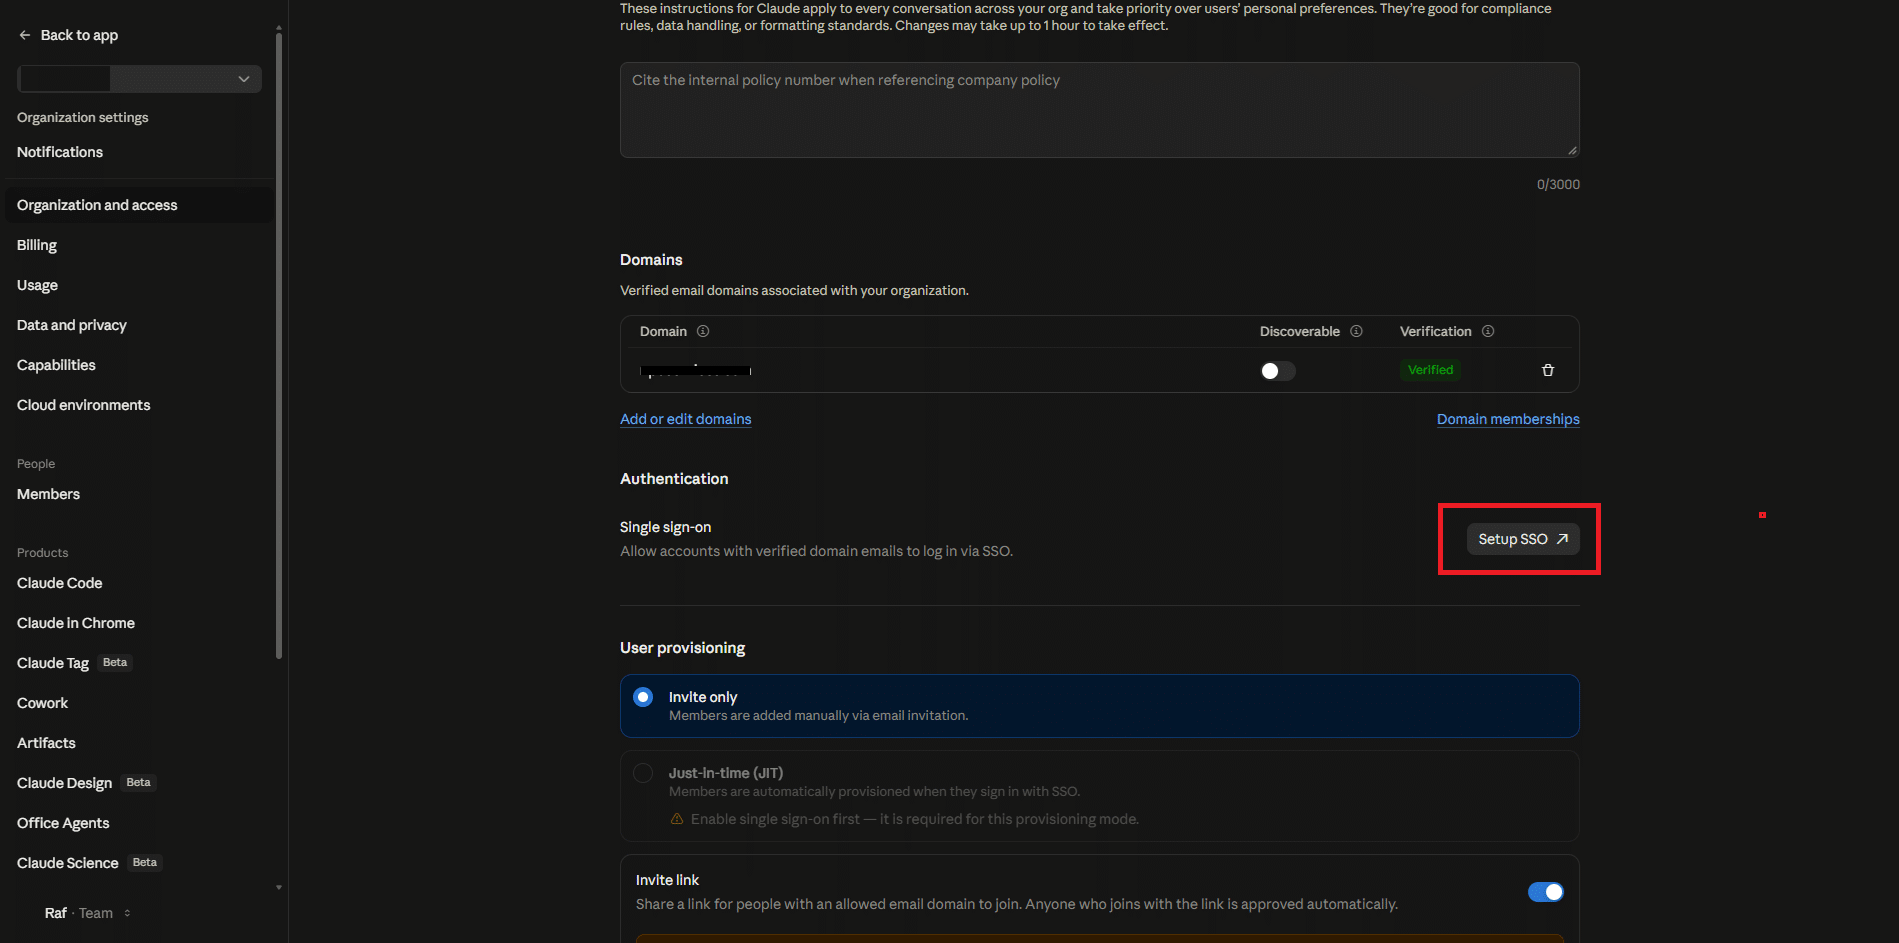
Sempre in claude.ai/admin-settings/organization cliccare Setup SSO
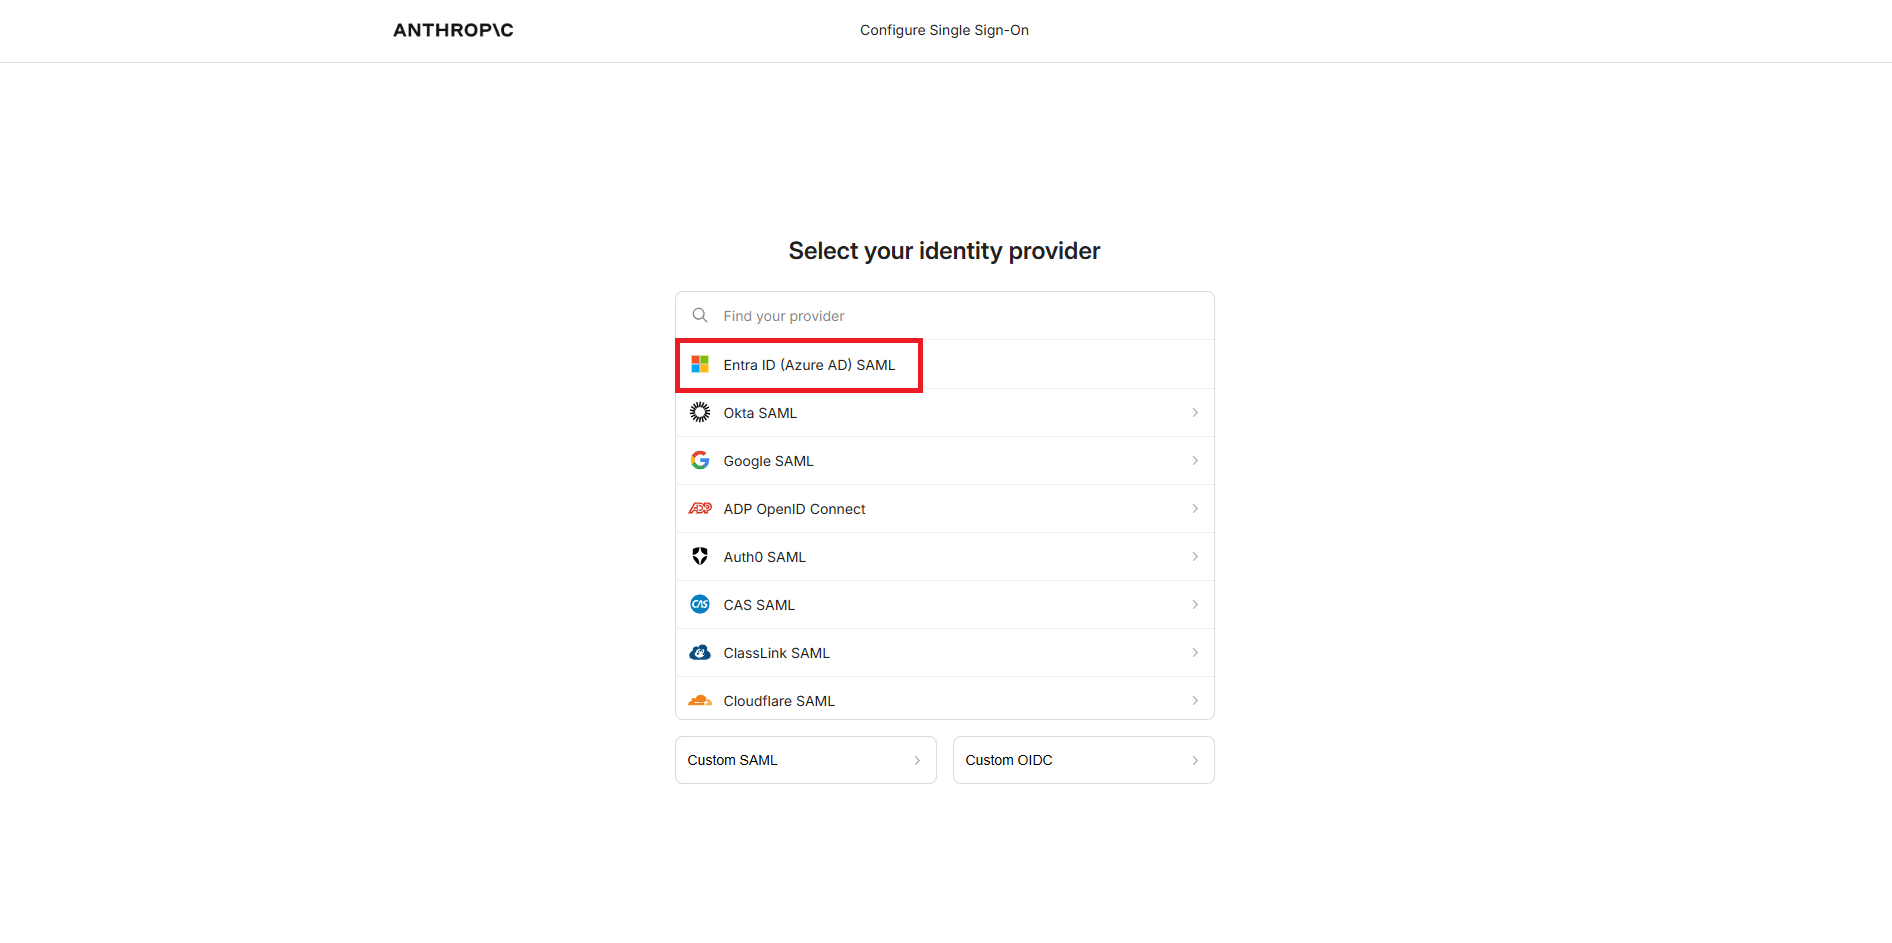
Selezionare Entra ID (Azure AD)SAML come identity provider
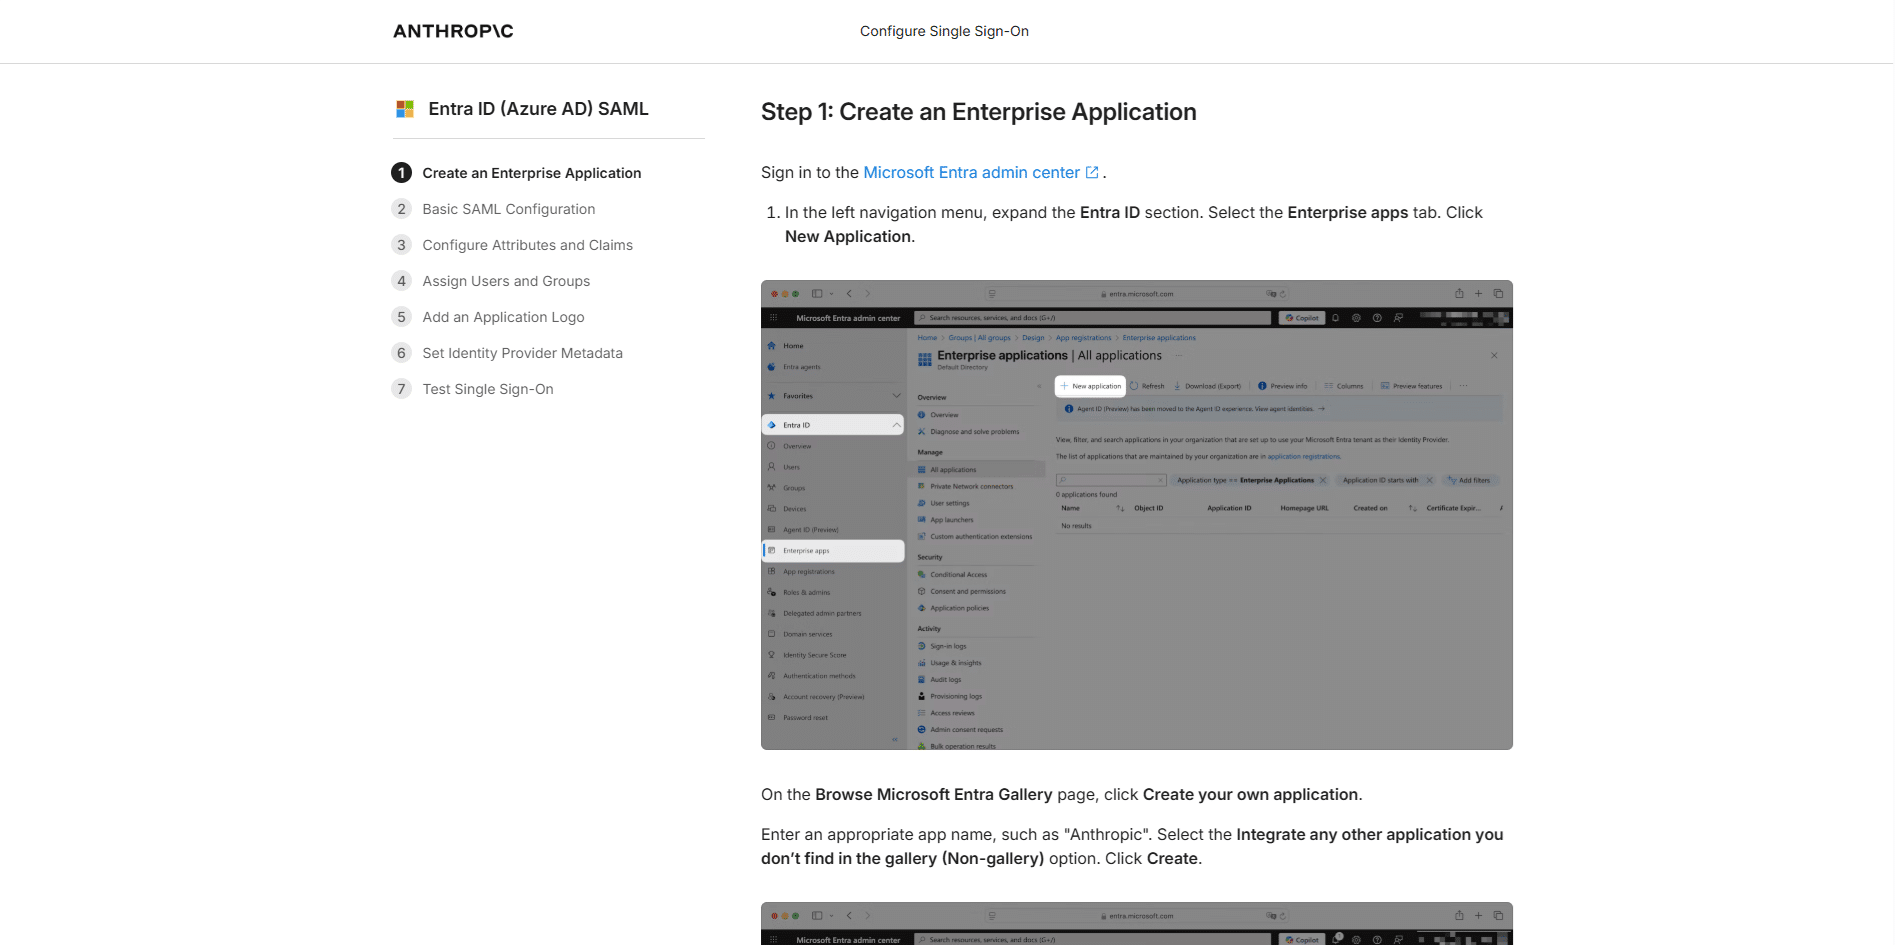
Dovremmo visualizzare la schermata con le istruzioni per la configurazione
Claude ti mostrerà due valori da usare in Entra:
Identifier (Entity ID)
Reply URL (ACS URL)
ATTENZIONE: Tenere questa pagina aperta in una scheda mentre lavori su Entra.
CREAZIONE DELL’APP ENTERPRISE IN ENTRA ID
Andare su portal.azure.com → Entra ID → Enterprise applications
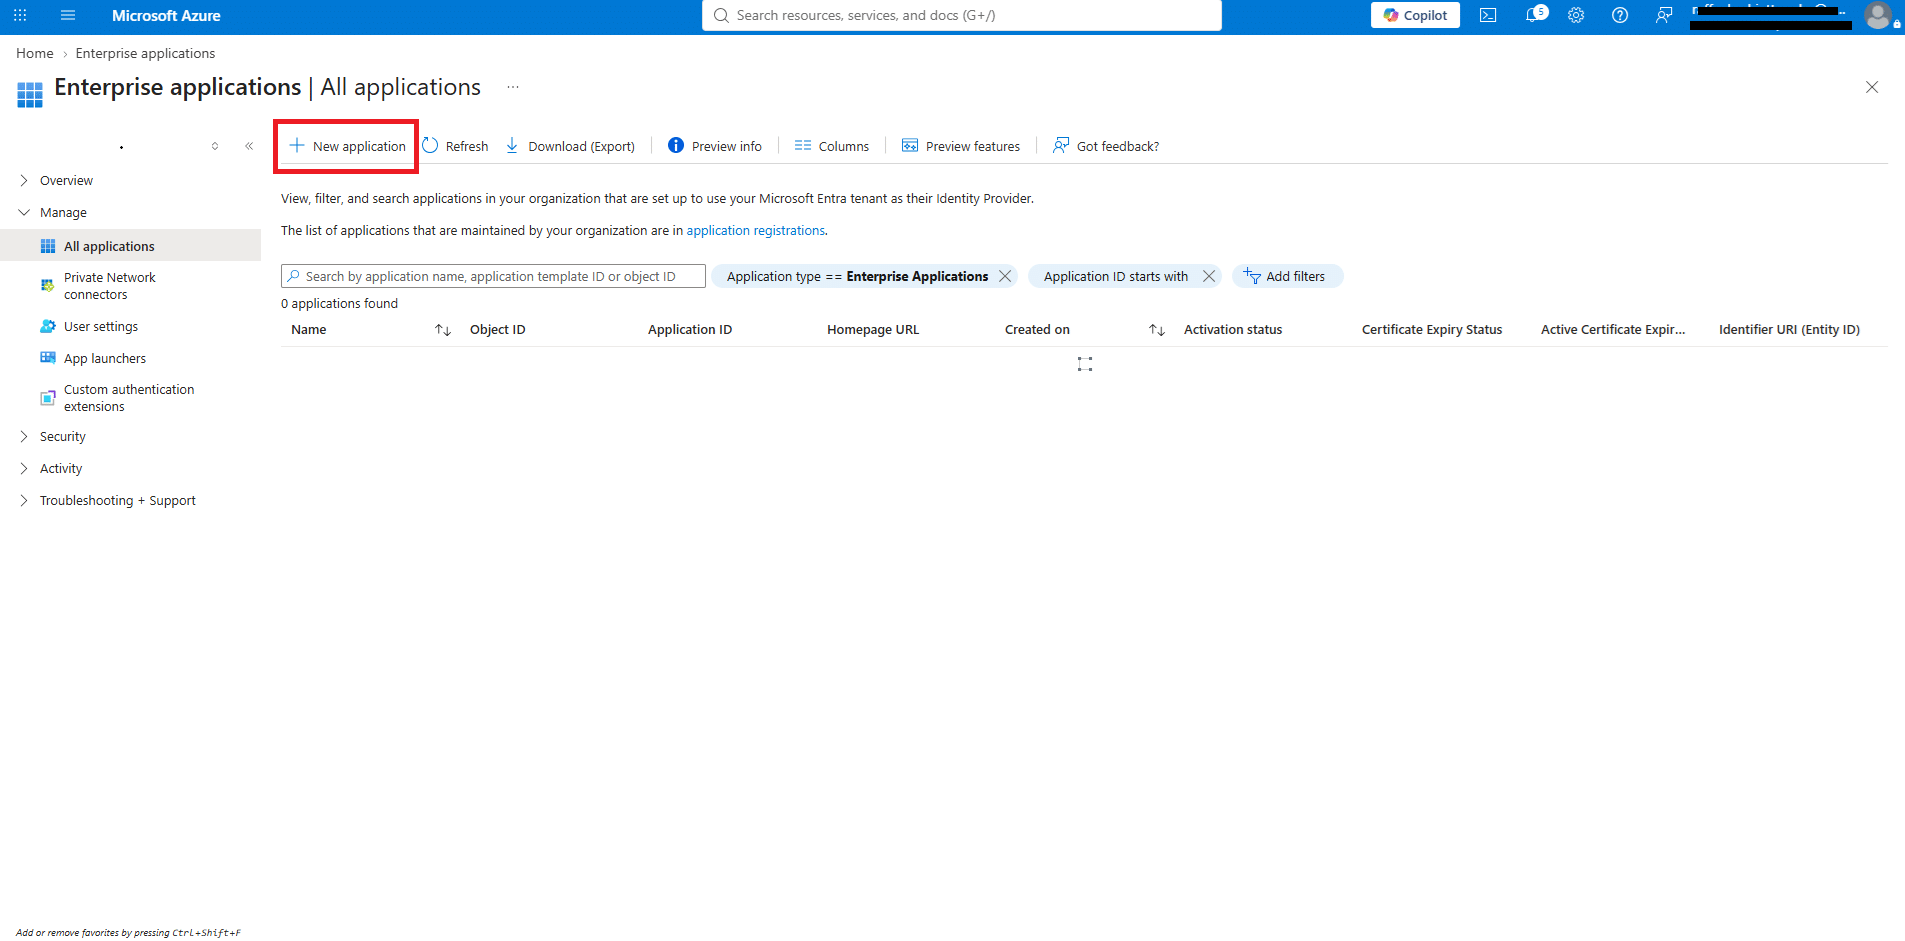
Cliccare su New application
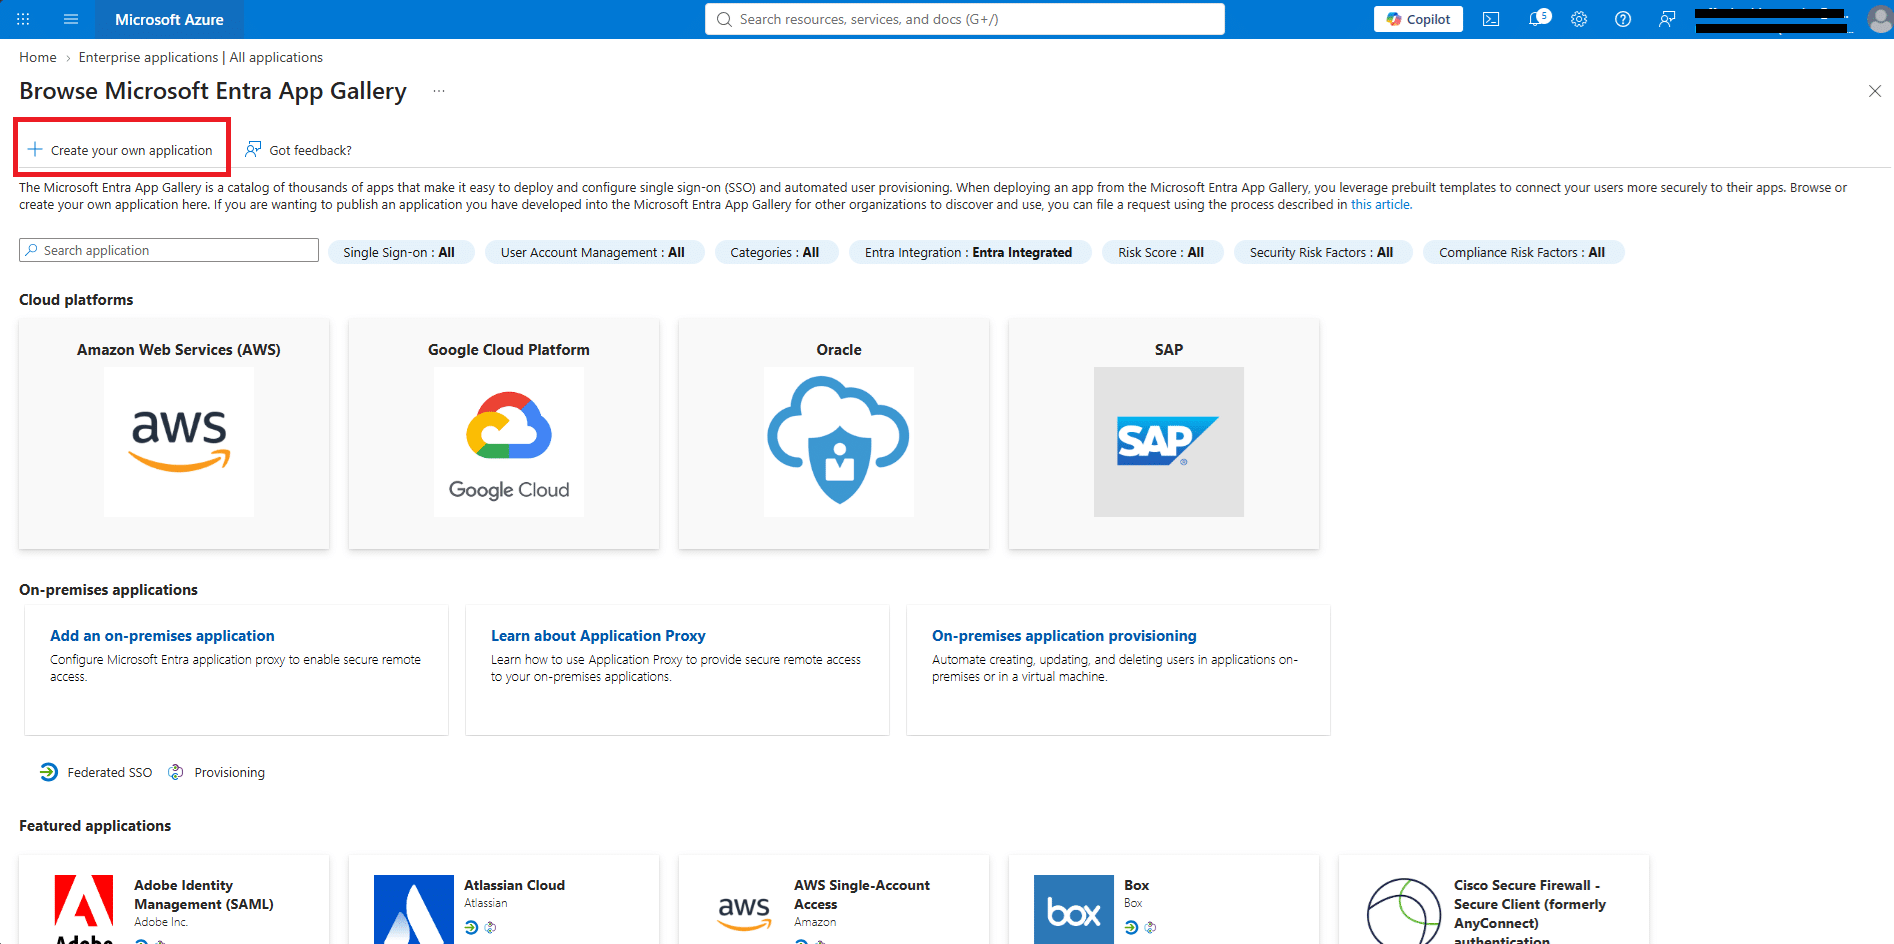
Cerca Claude nel gallery e se disponibile selezionala, altrimenti scegli Create your own application
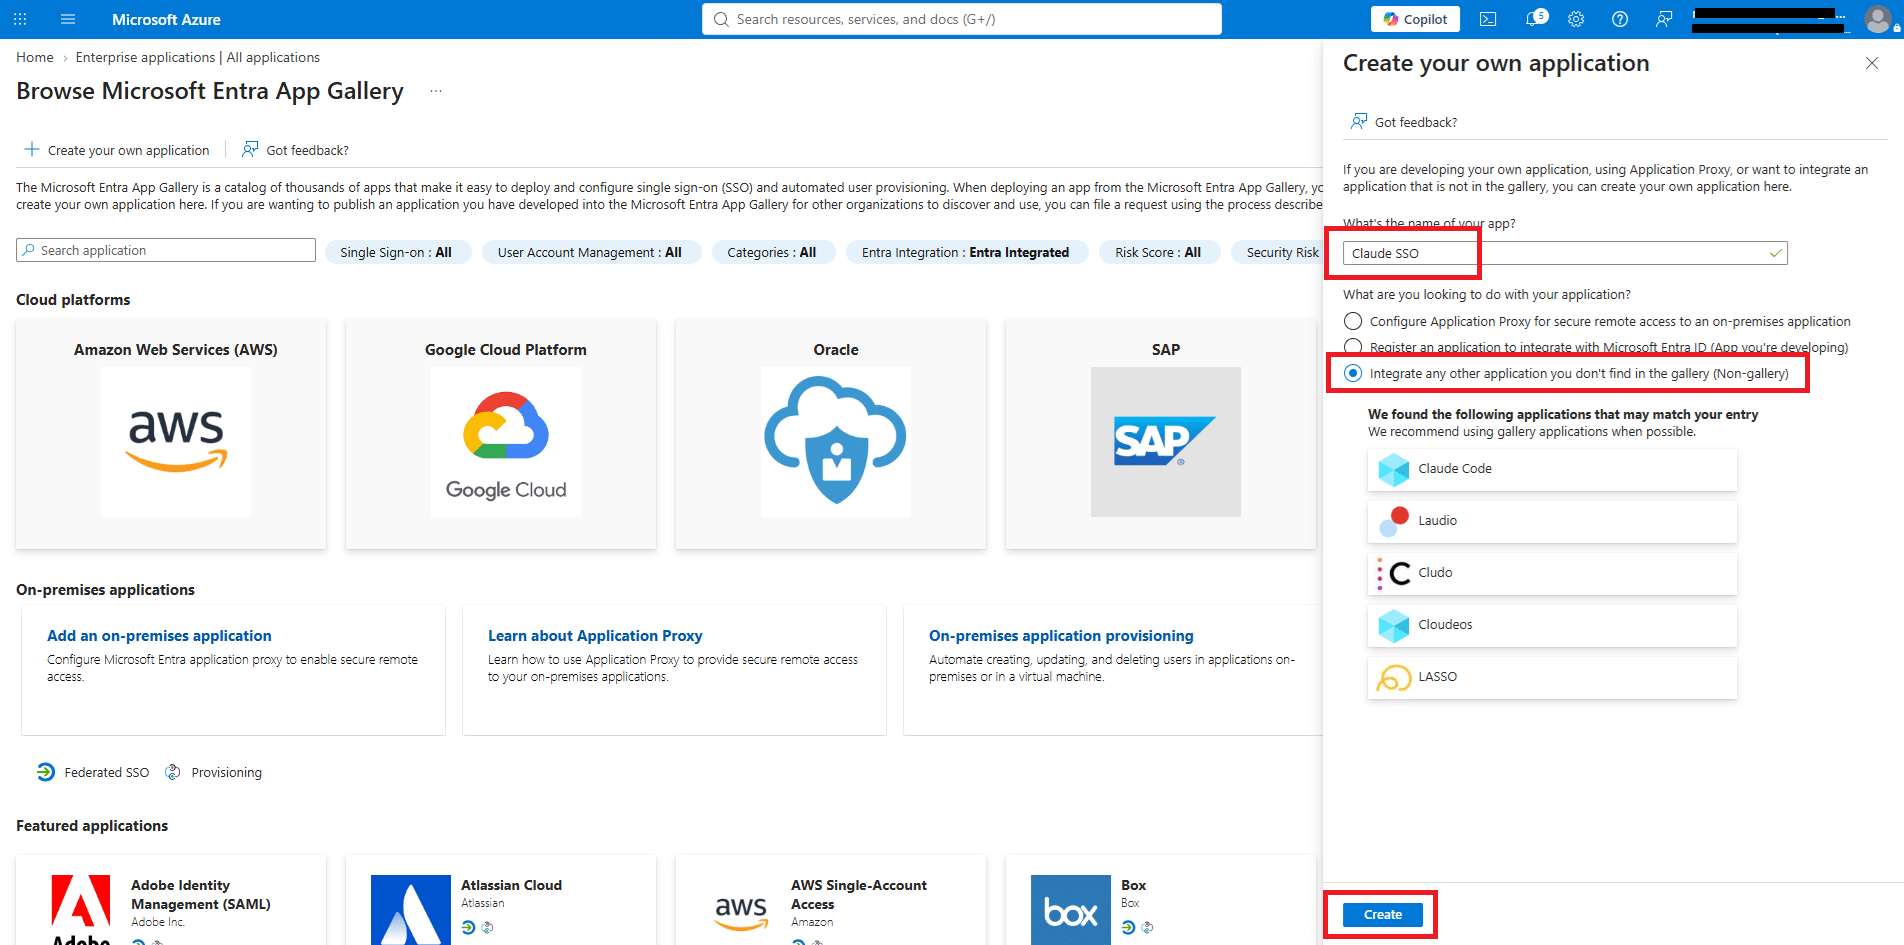
Chiamare l’applicazione Claude SSO poi selezionare Integrate any other application you don’t find in the gallery e cliccare Create
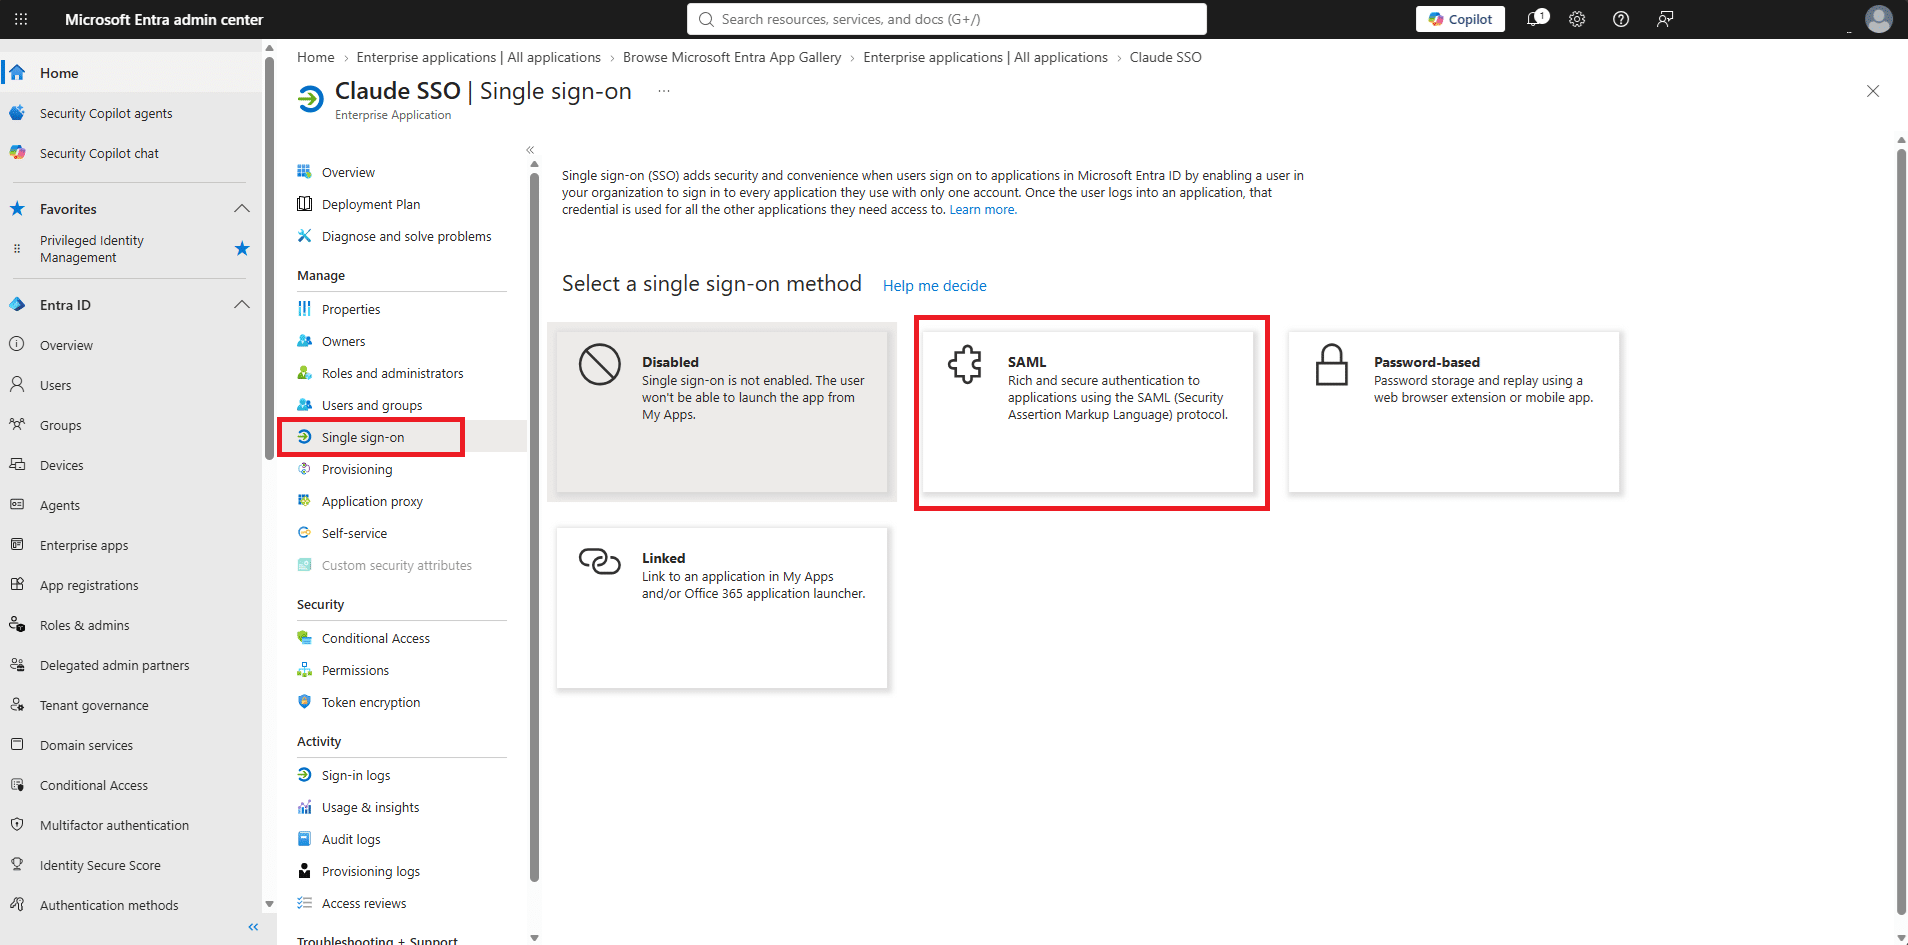
Nella nuova app cliccare su Single sign-on quindi selezionare SAML
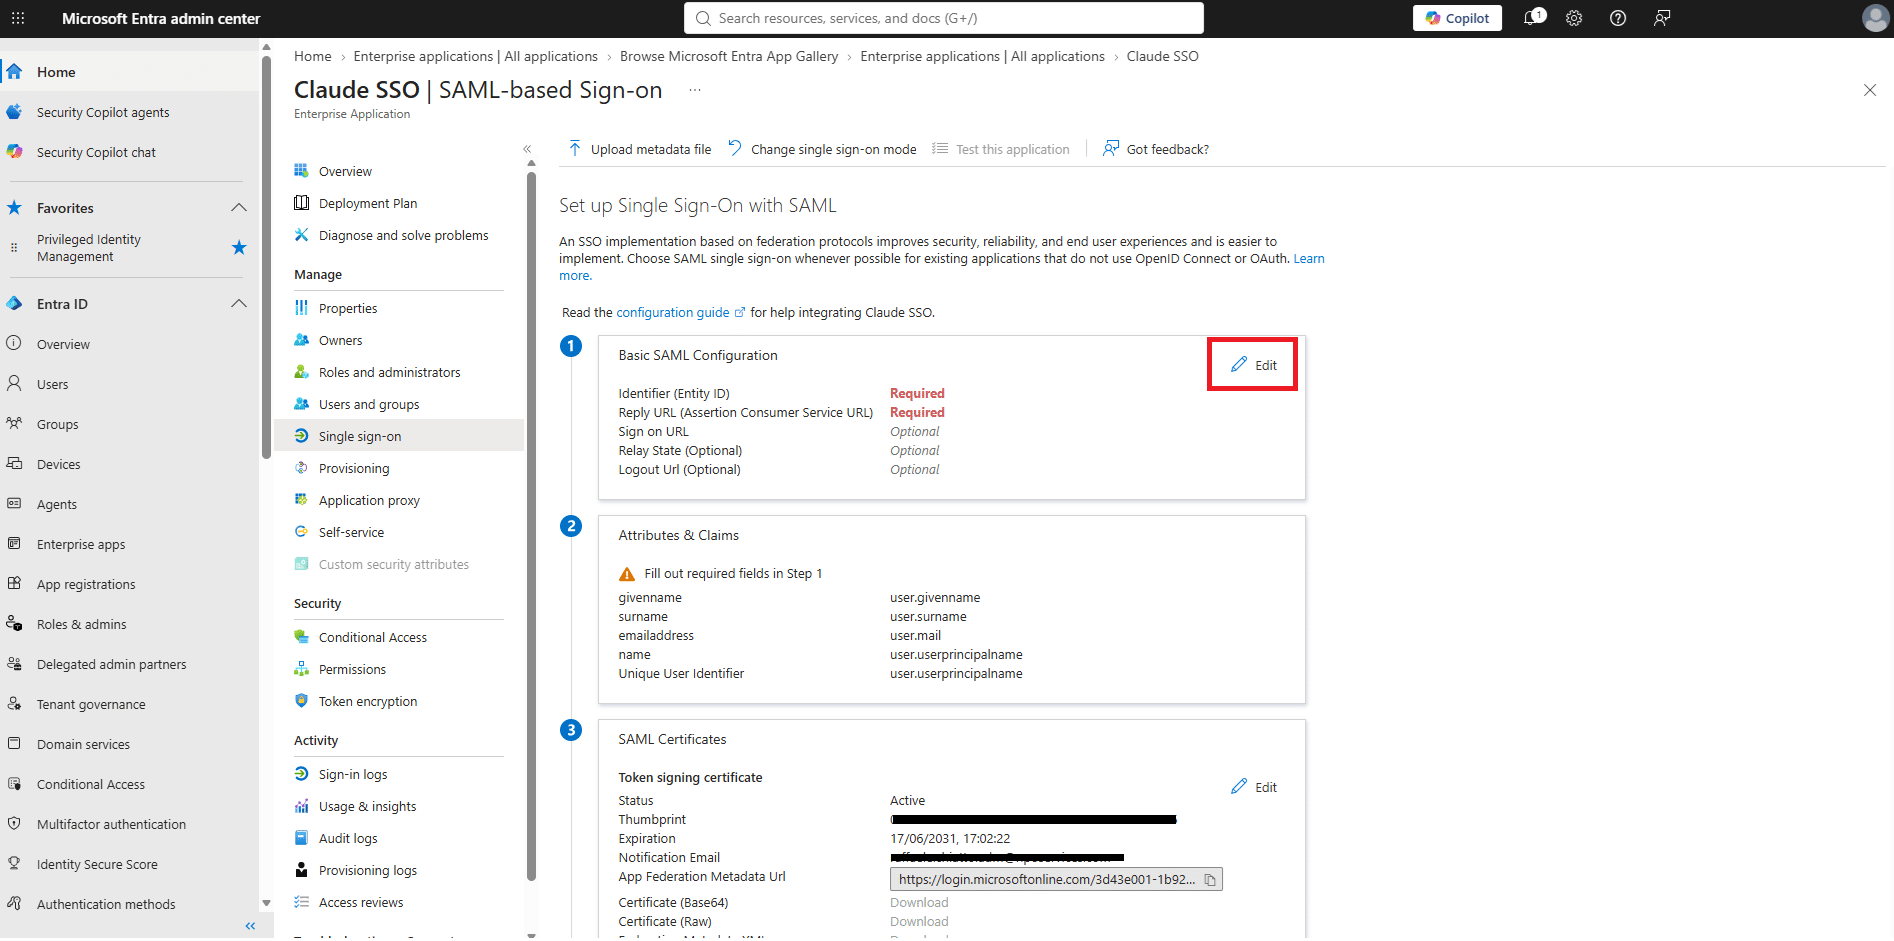
Cliccare Edit
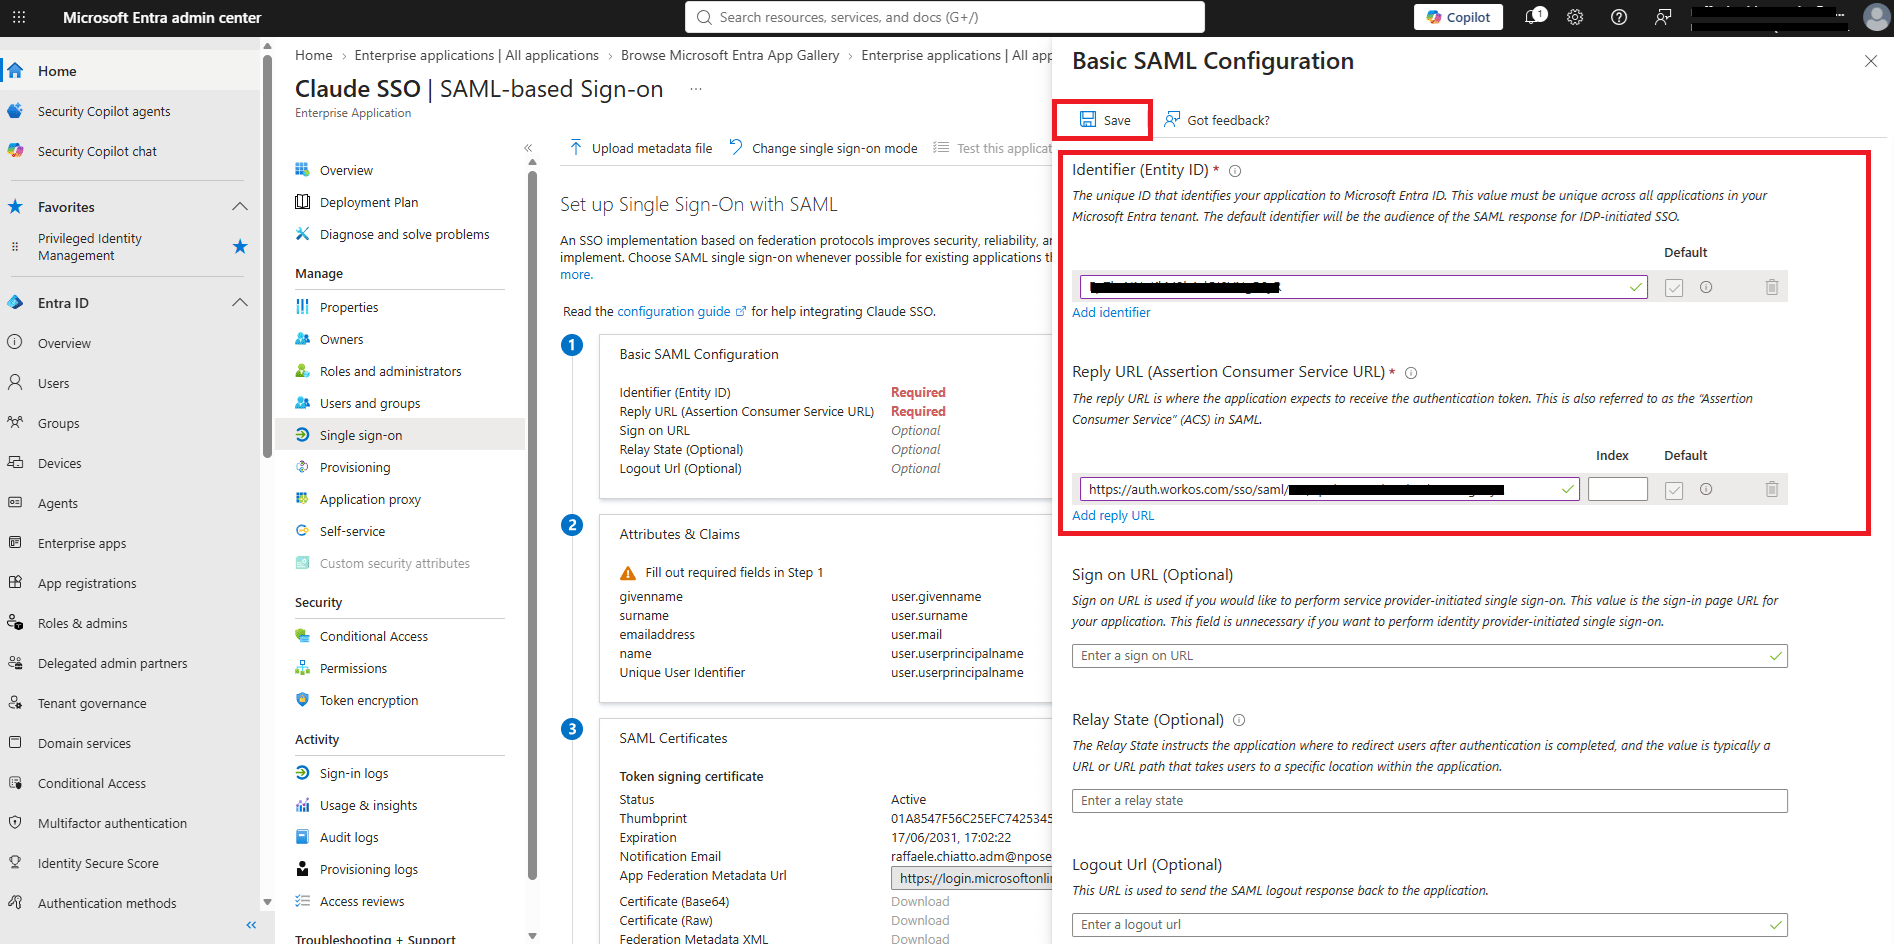
In Basic SAML Configuration inserire:
- Identifier (Entity ID) dal flusso Claude
- Reply URL (ACS URL) dal flusso Claude
Quindi cliccare Save
CONFIGURAZIONE DEGLI ATTRIBUTI E DEL CLAIM
Nella sezione Attributes & Claims dell’app SAML
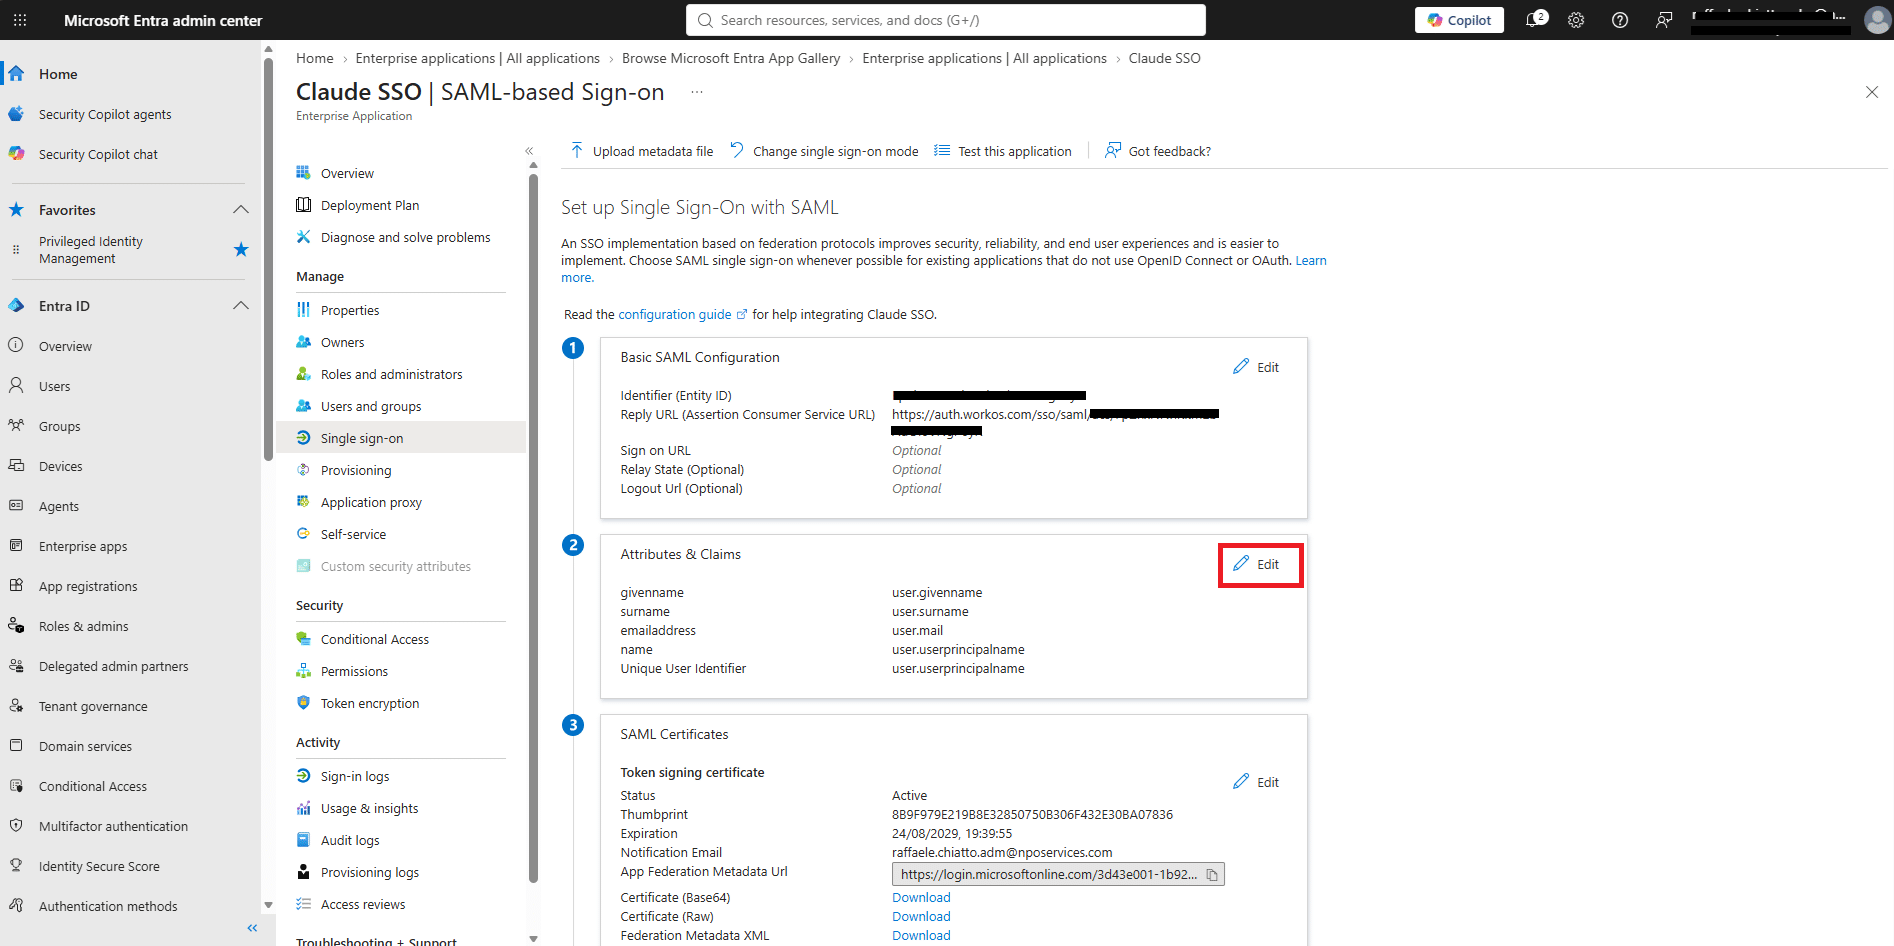
Cliccare Edit
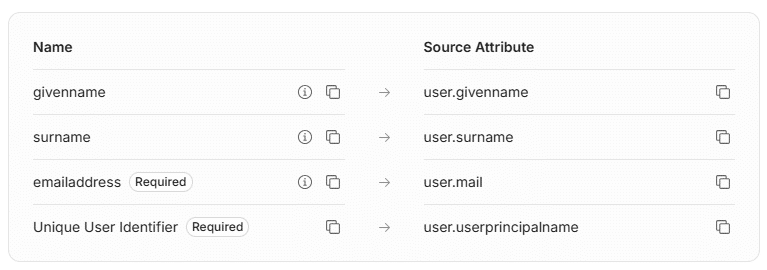
Assicurarsi che le attestazioni richieste elencate di seguito siano configurate.
Le attestazioni potrebbero essere già configurate o meno, a seconda della tua configurazione attuale.
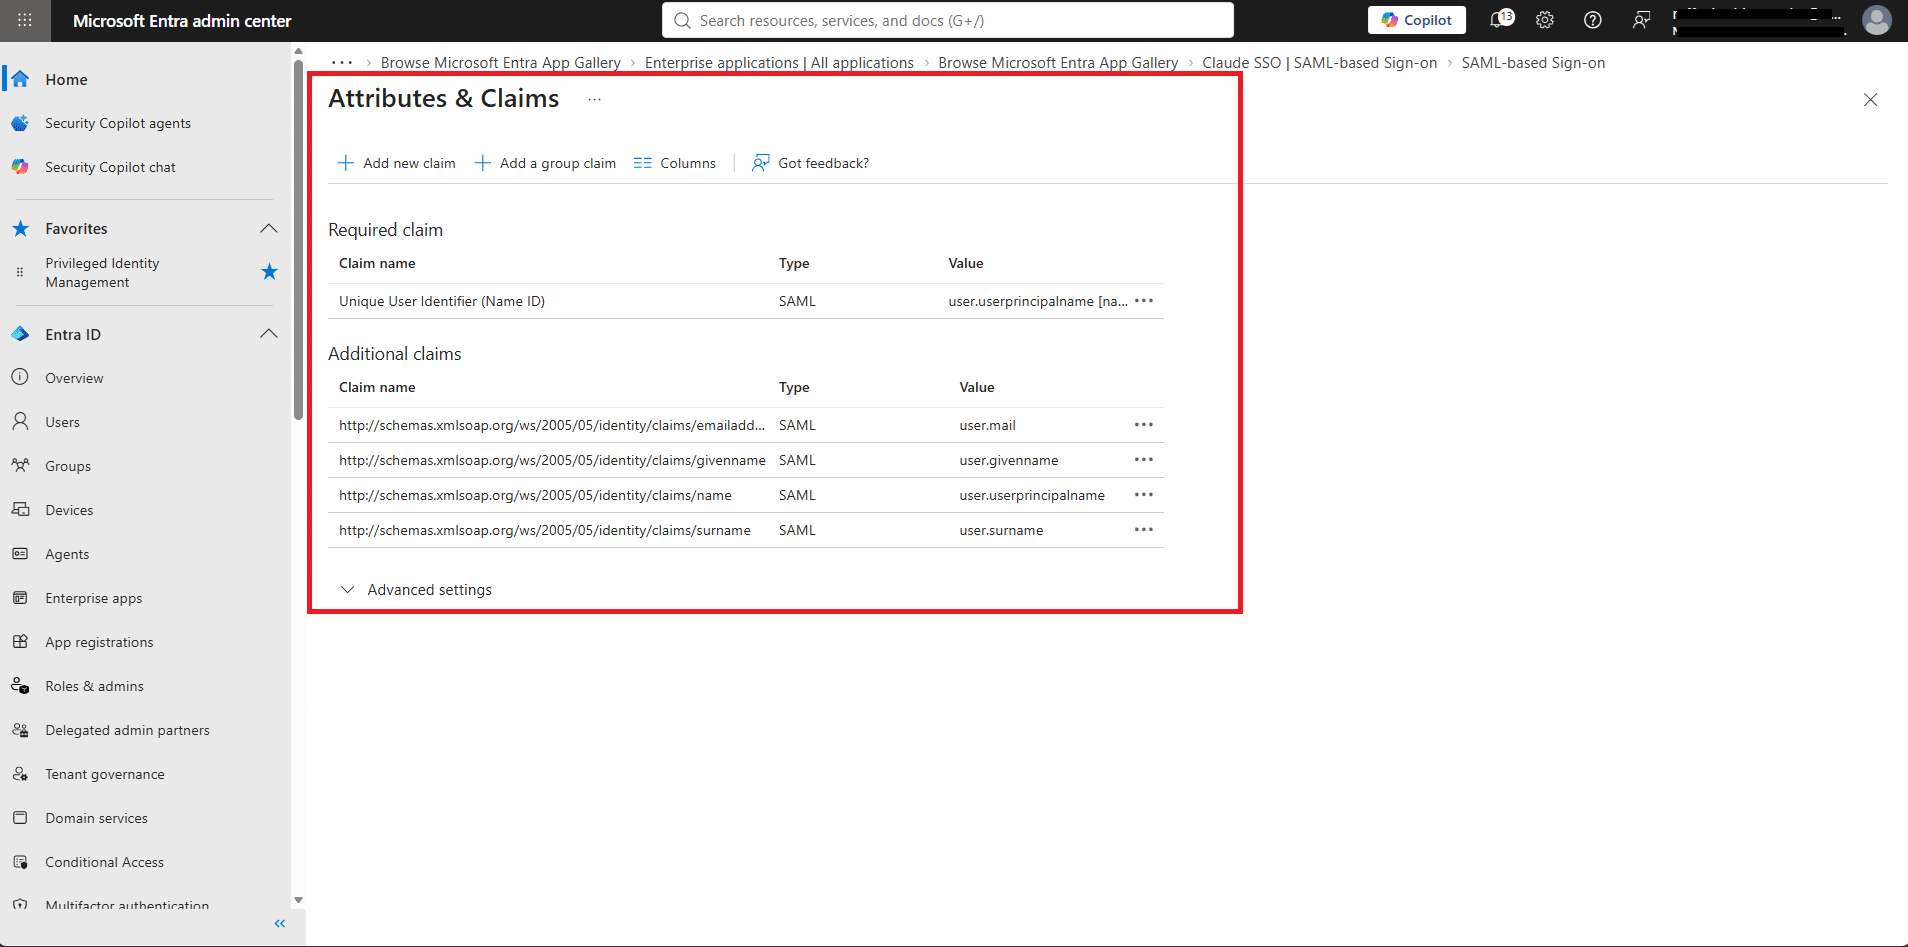
Se è tutto corretto dovremmo visualizzare un schermata come quella sovrastante
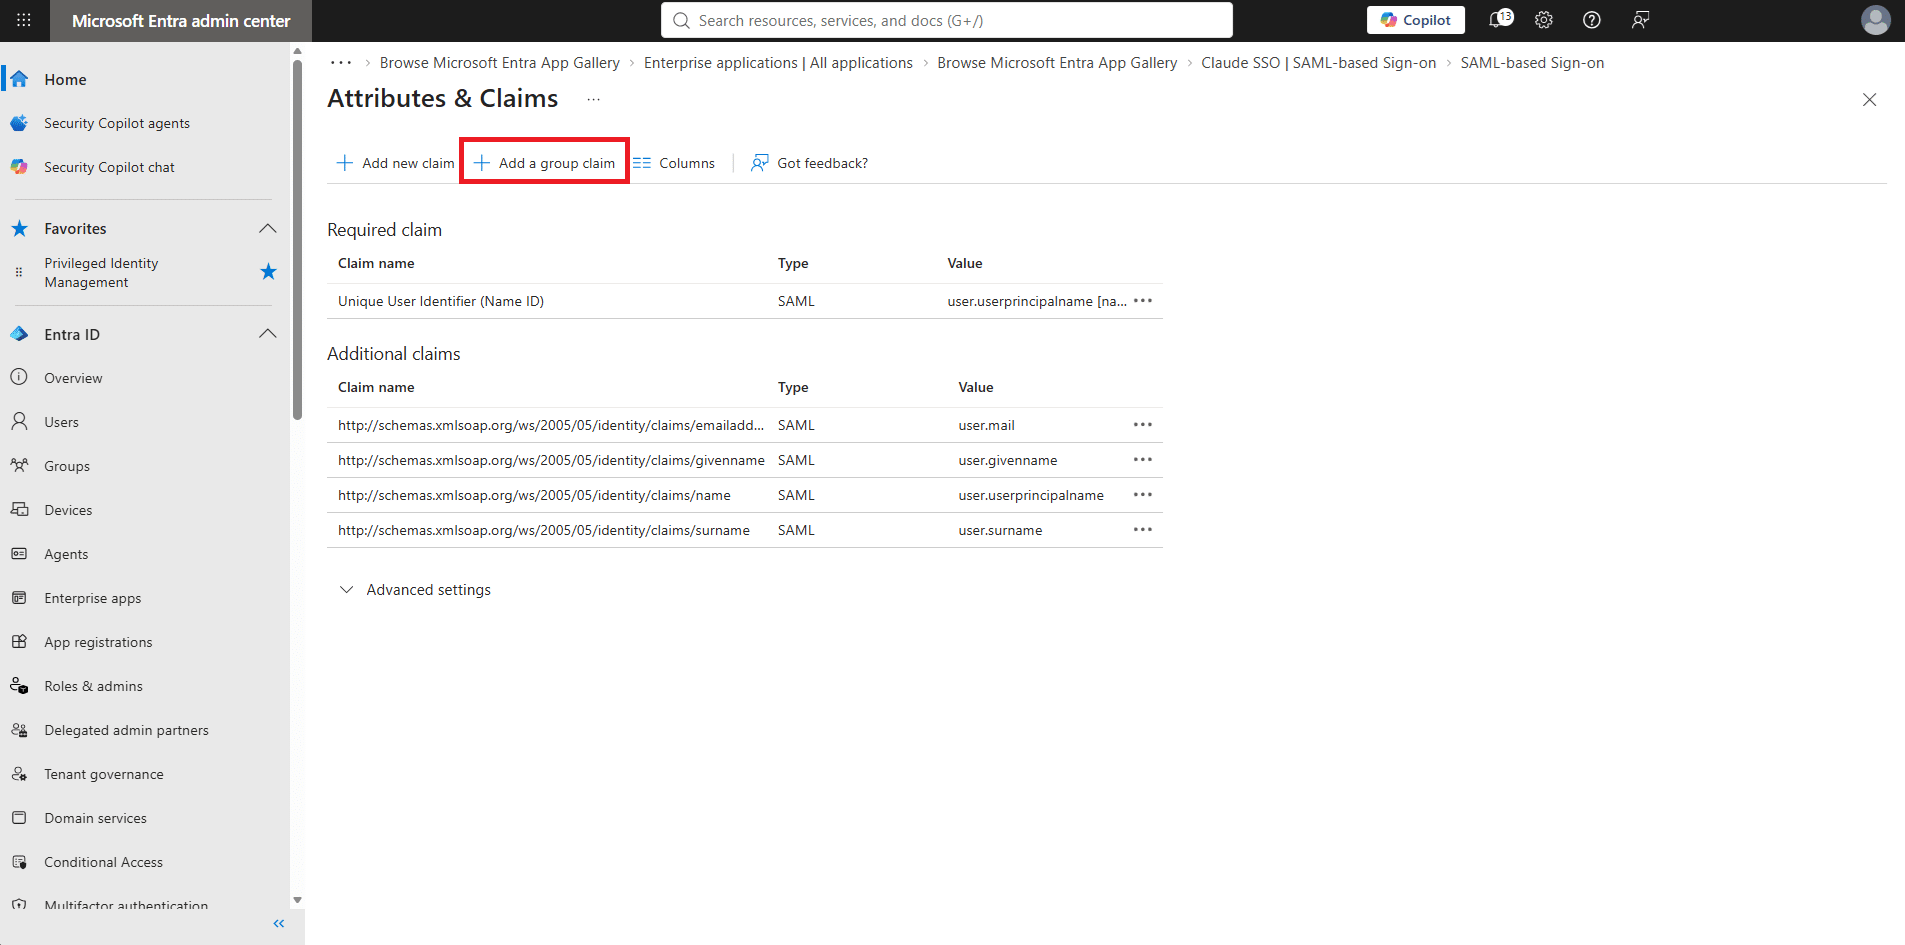
È inoltre necessario inviare le appartenenze ai gruppi ad Anthropic utilizzando un attributo gruppi.
Cliccare su Add a Group Claim
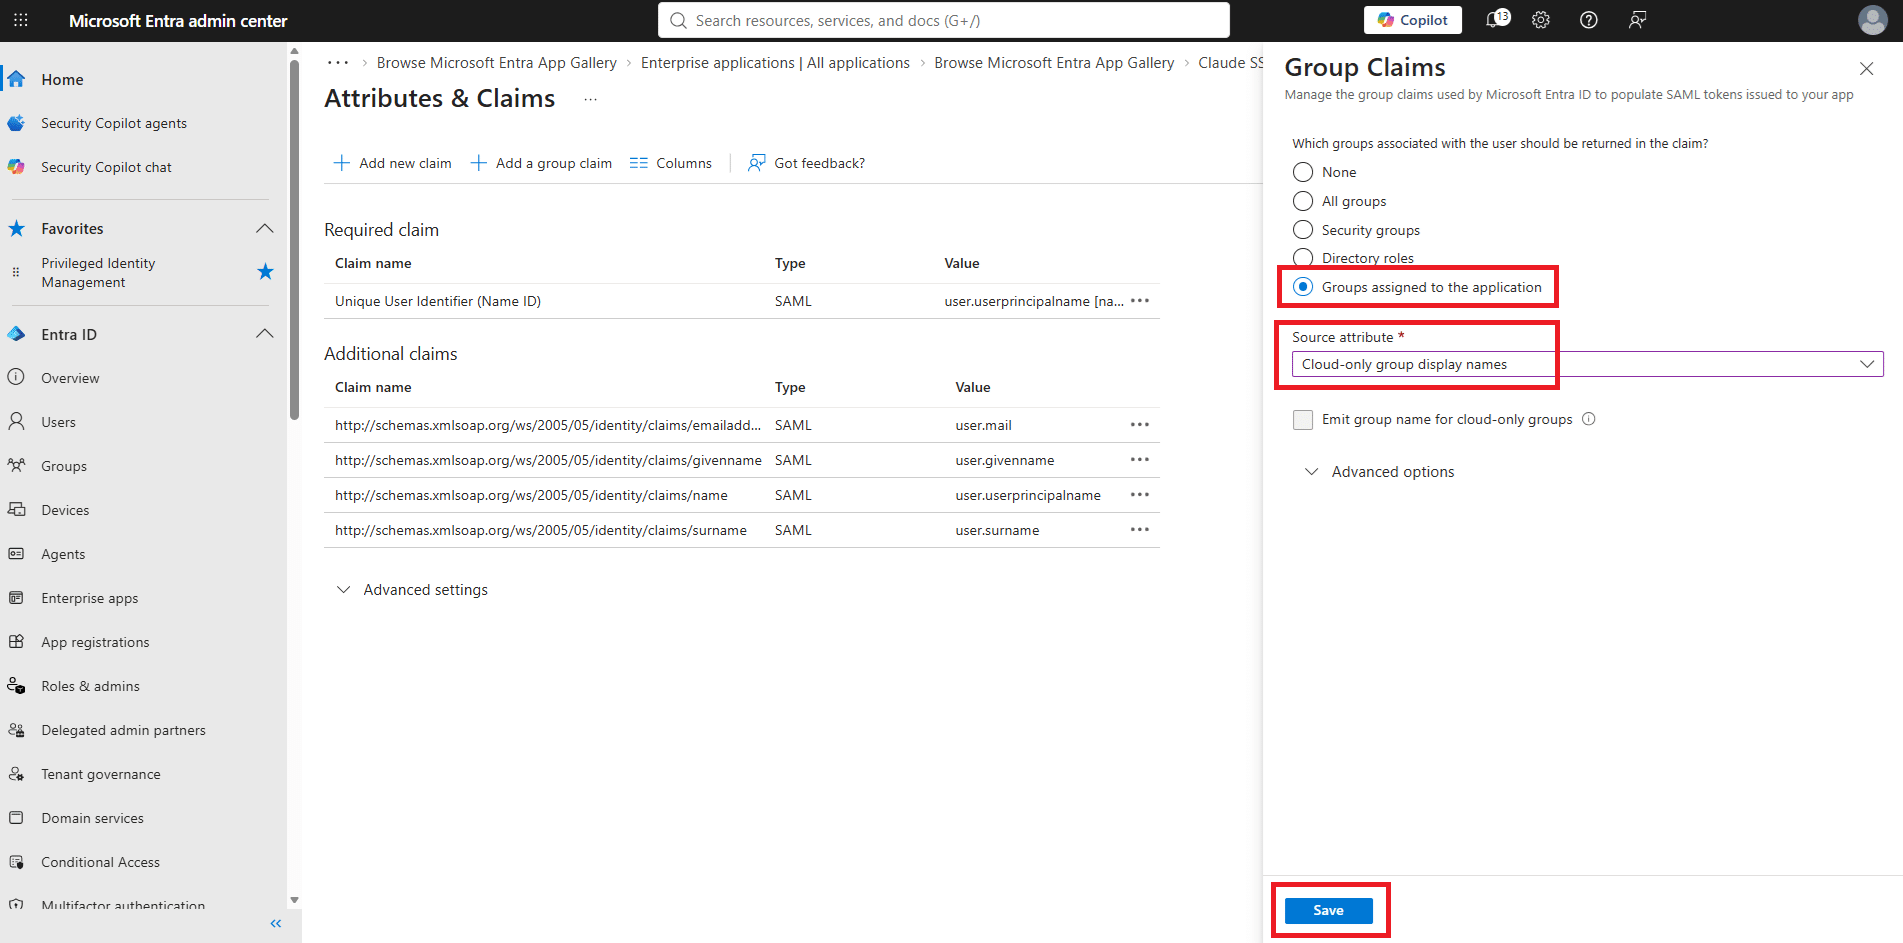
Le appartenenze ai gruppi consentono all’applicazione di assegnare gli utenti ai ruoli appropriati.
Nel pannello Group Claims selezionare Groups assigned to the application.
Quindi in Source Attribute selezionare l’opzione Cloud-only group display names
Cliccare Save
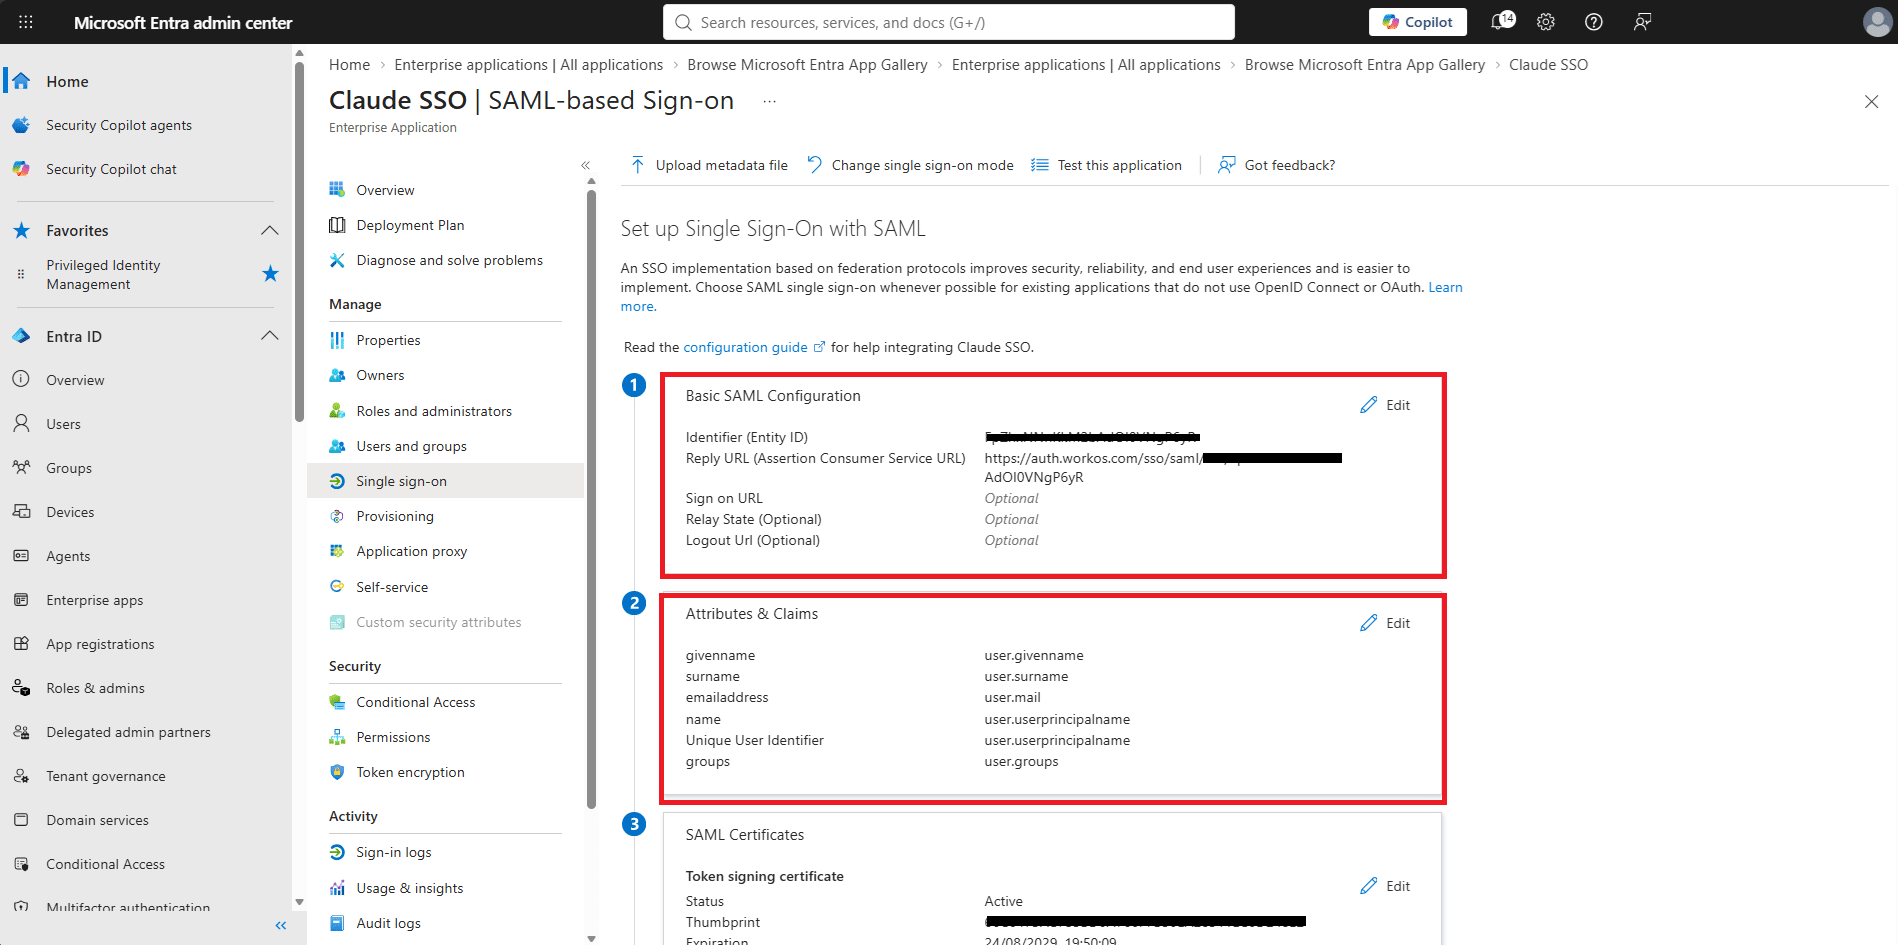
Se è tutto Ok dovremmo visualizzare una schermata come quella sovrastante
ASSEGNAZIONE UTENTI E GRUPPI
A questo punto configurare gli utenti e i gruppi per l’accesso
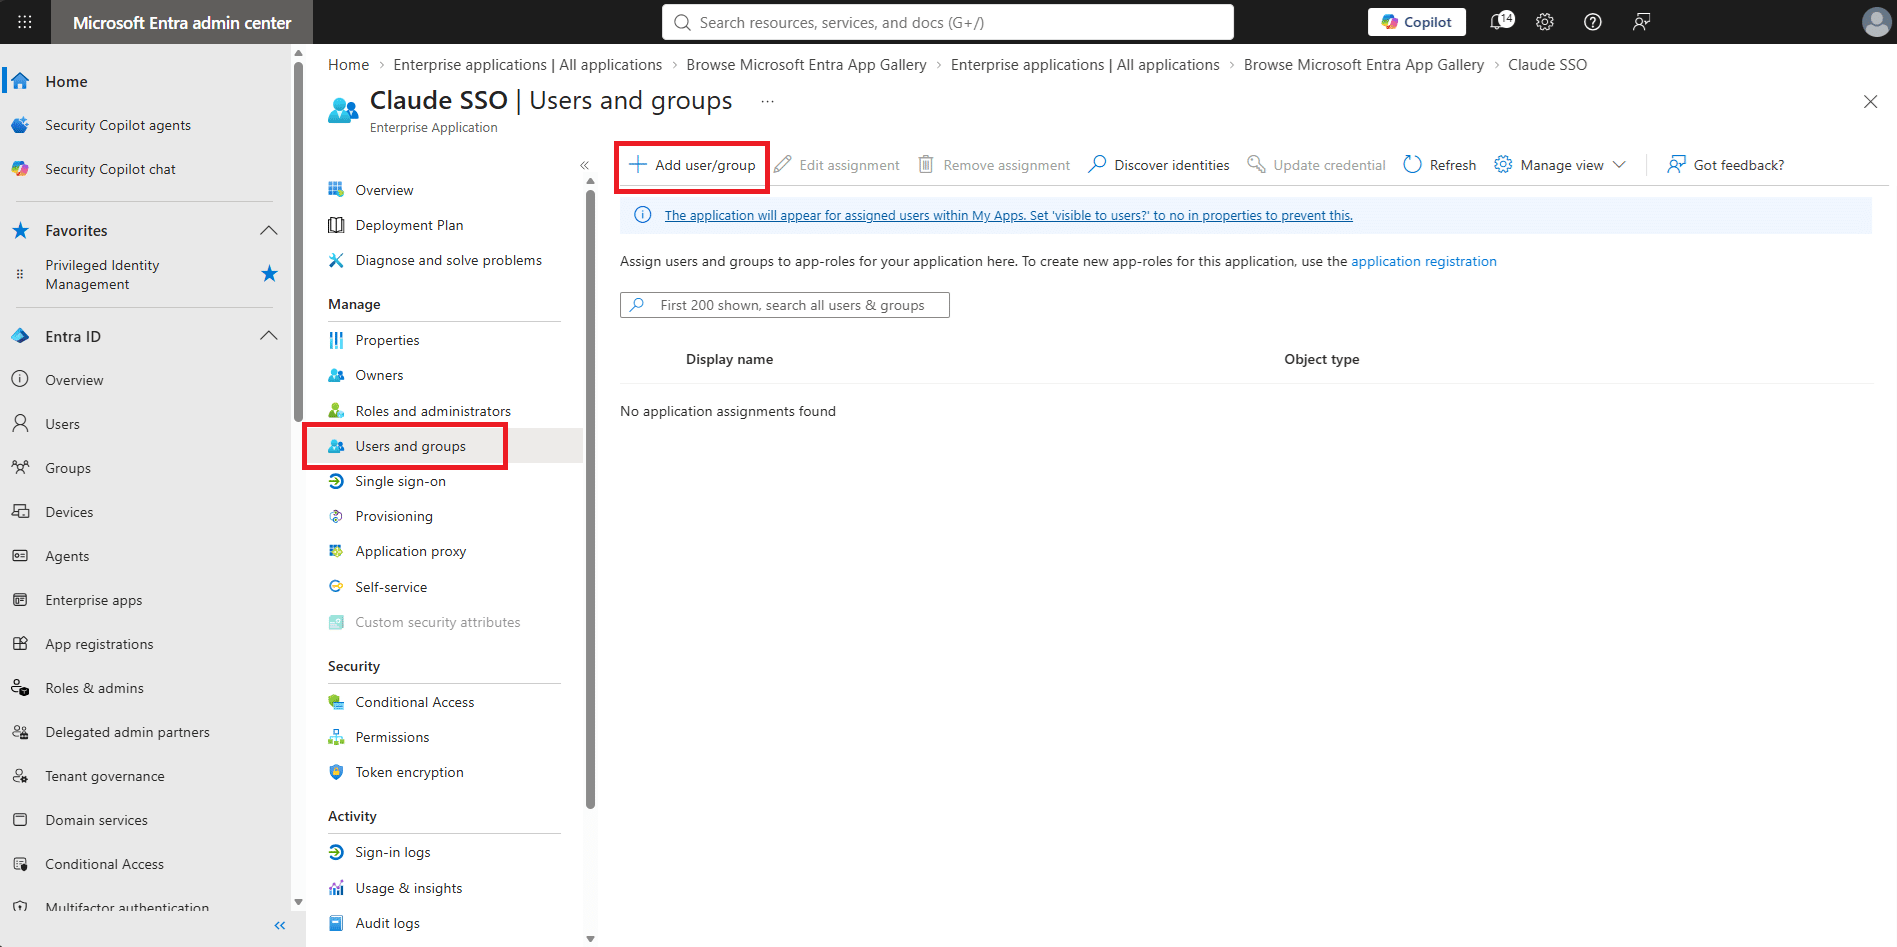
Cliccare dal menù a sinistra Users and Groups quindi cliccare su Add user/group
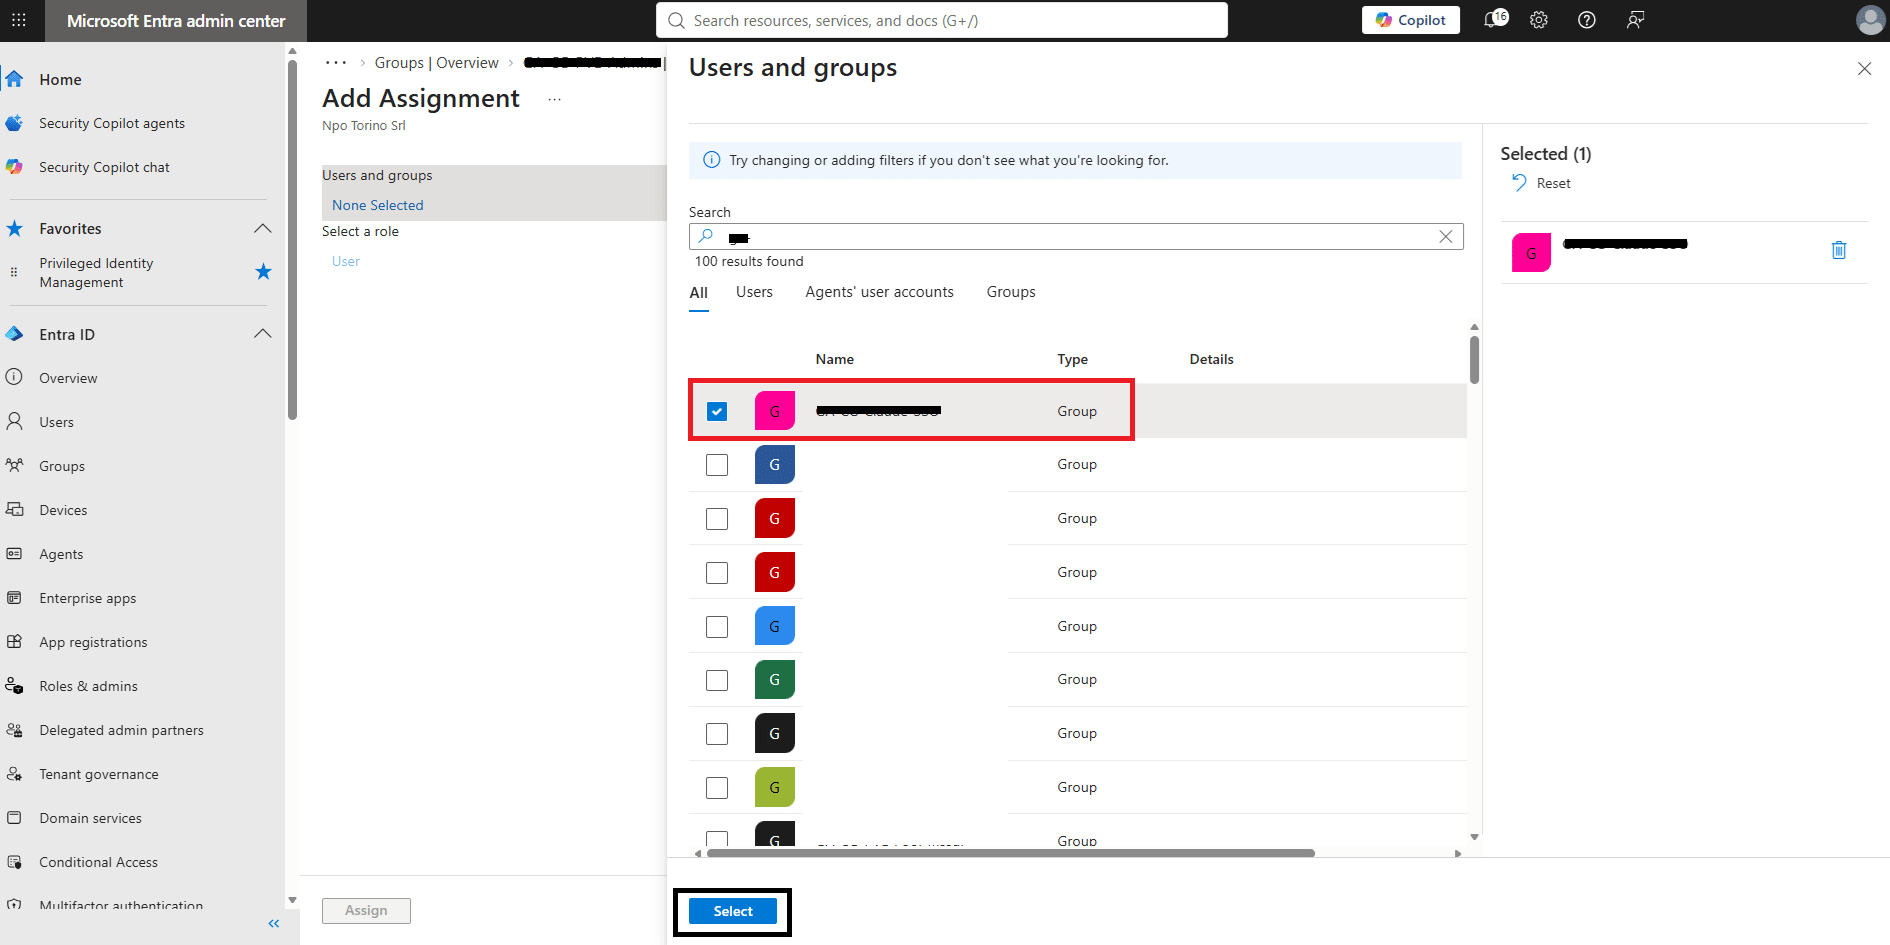
Selezionare il gruppo da assegnare all’app quindi cliccare Select
ATTENZIONE: Quando si assegna un gruppo a un’applicazione, solo gli utenti che appartengono direttamente a quel gruppo avranno accesso. L’assegnazione non si propaga ai gruppi annidati.
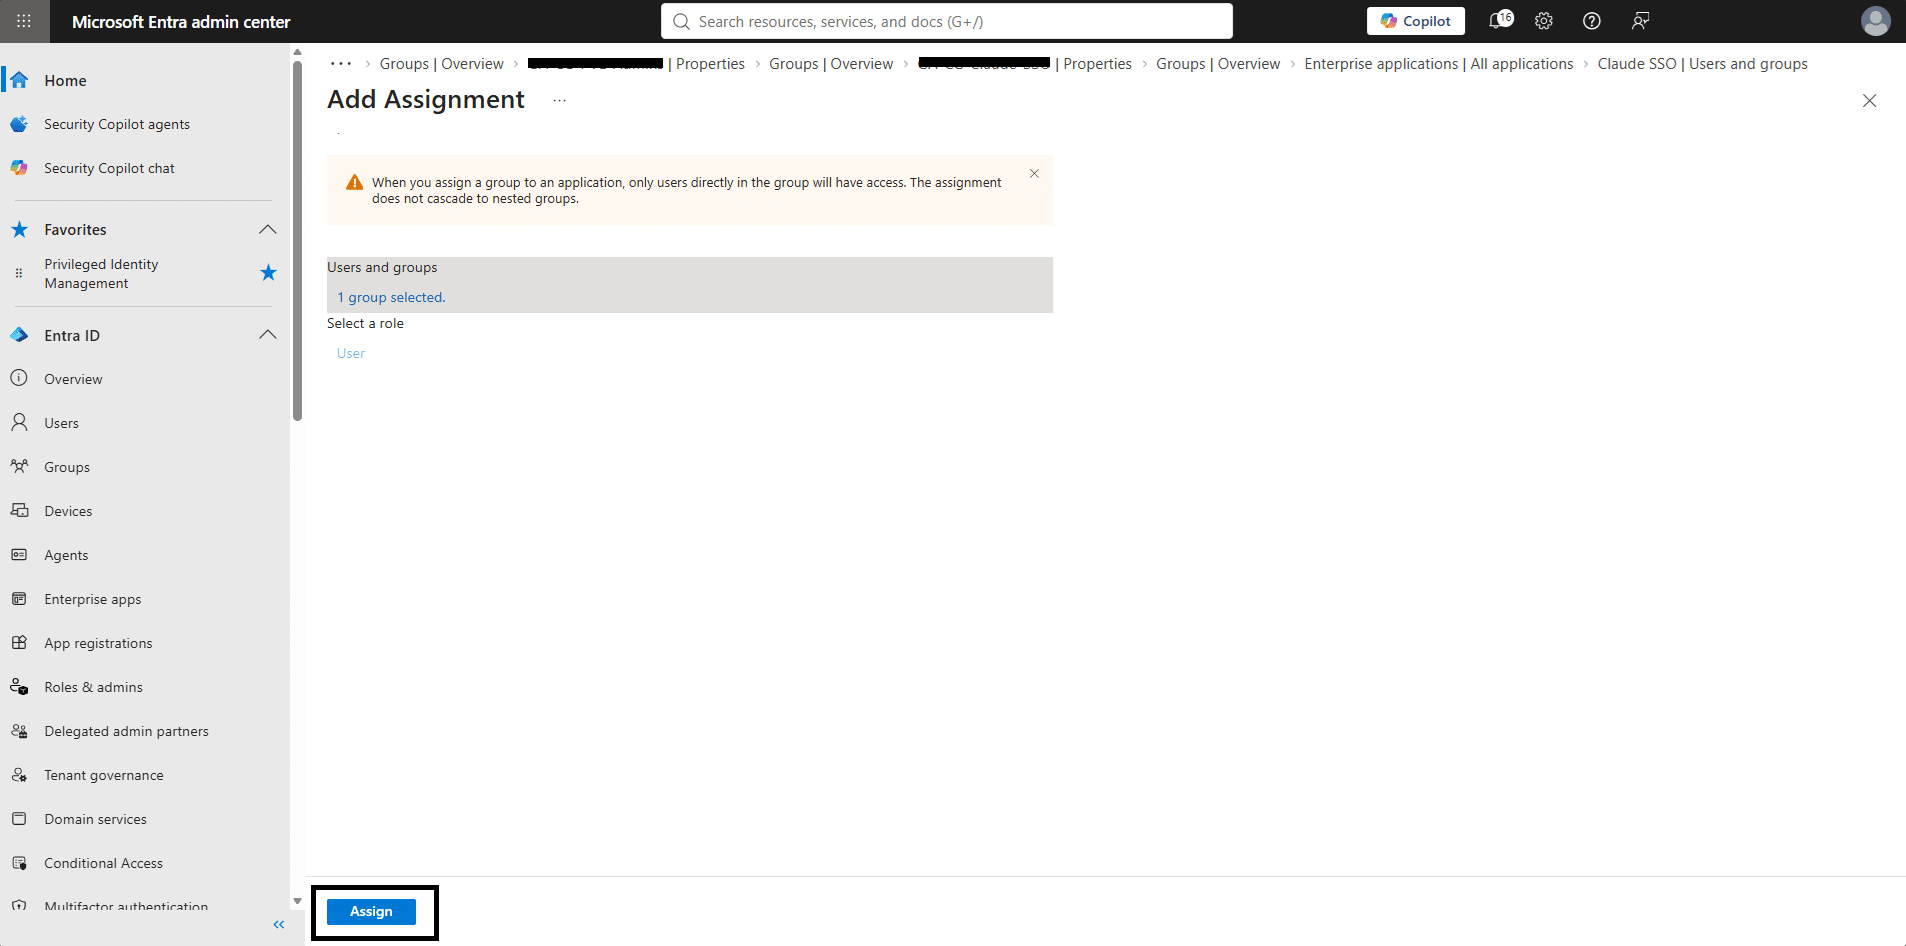
Cliccare Assign
AGGIUNGERE IL LOGO ALL’APPLICAZIONE (OPZIONALE)
Aggiungere un immagine identificativa all’applicazione
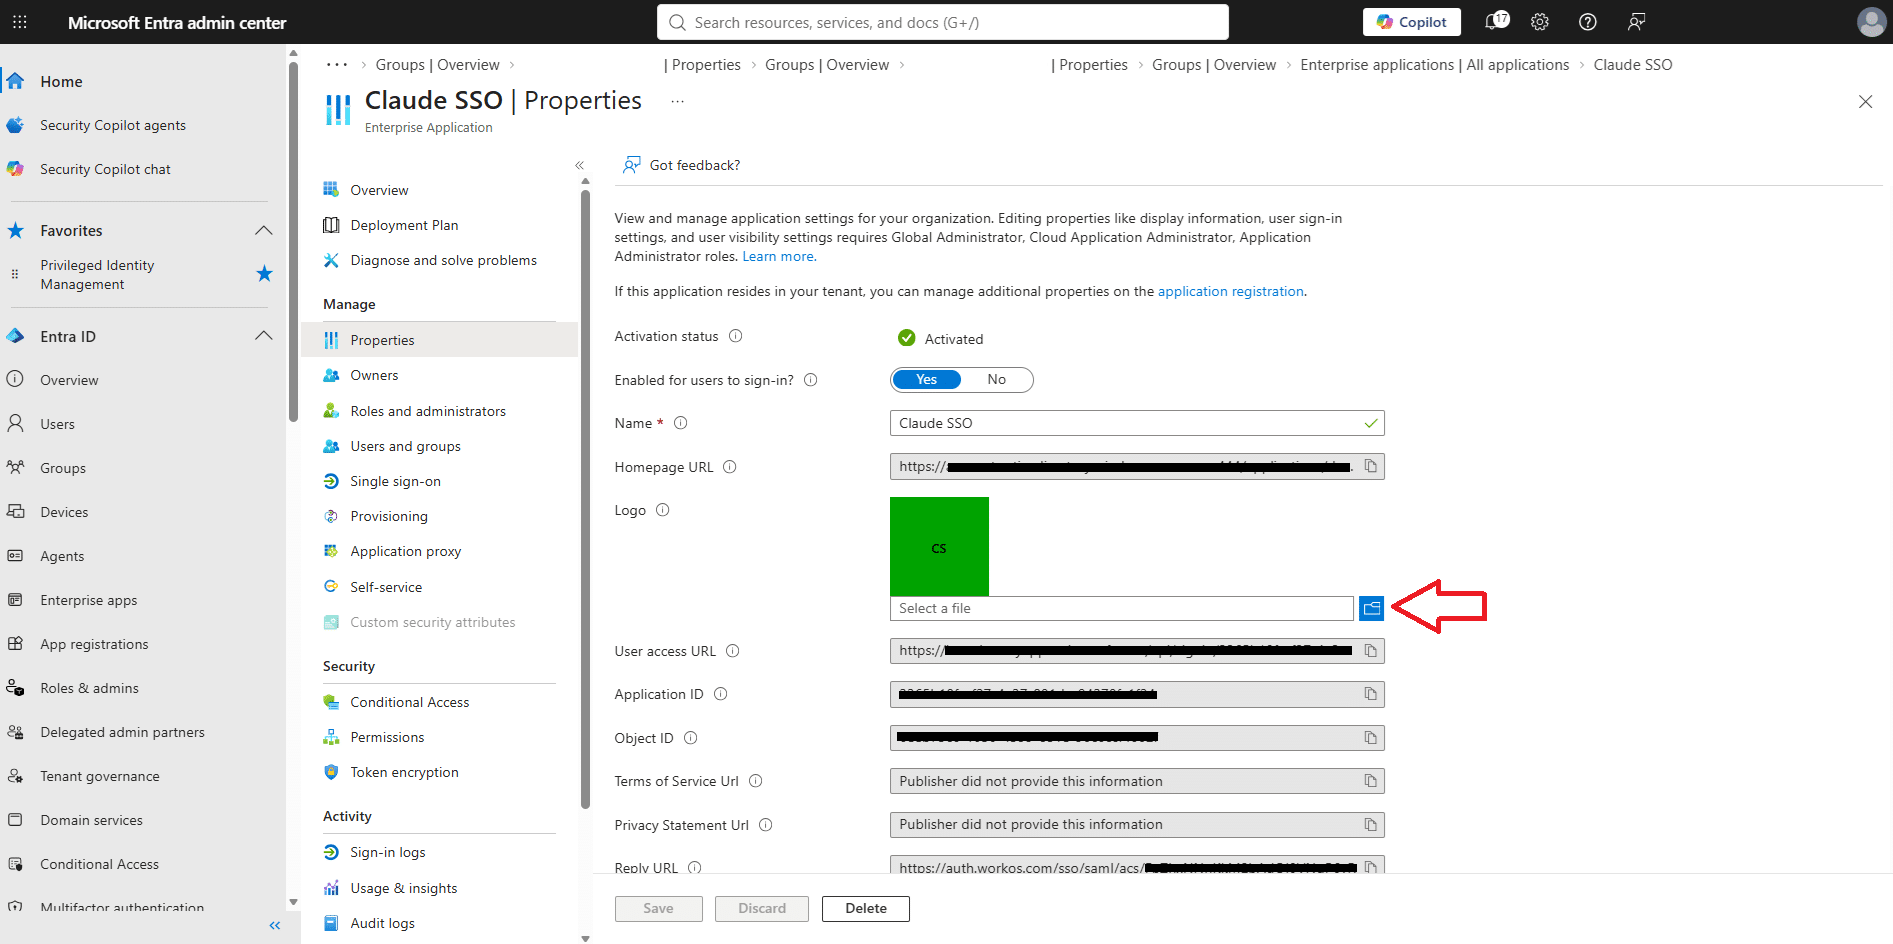
Cliccare sul pulsante indicato dalla freccia
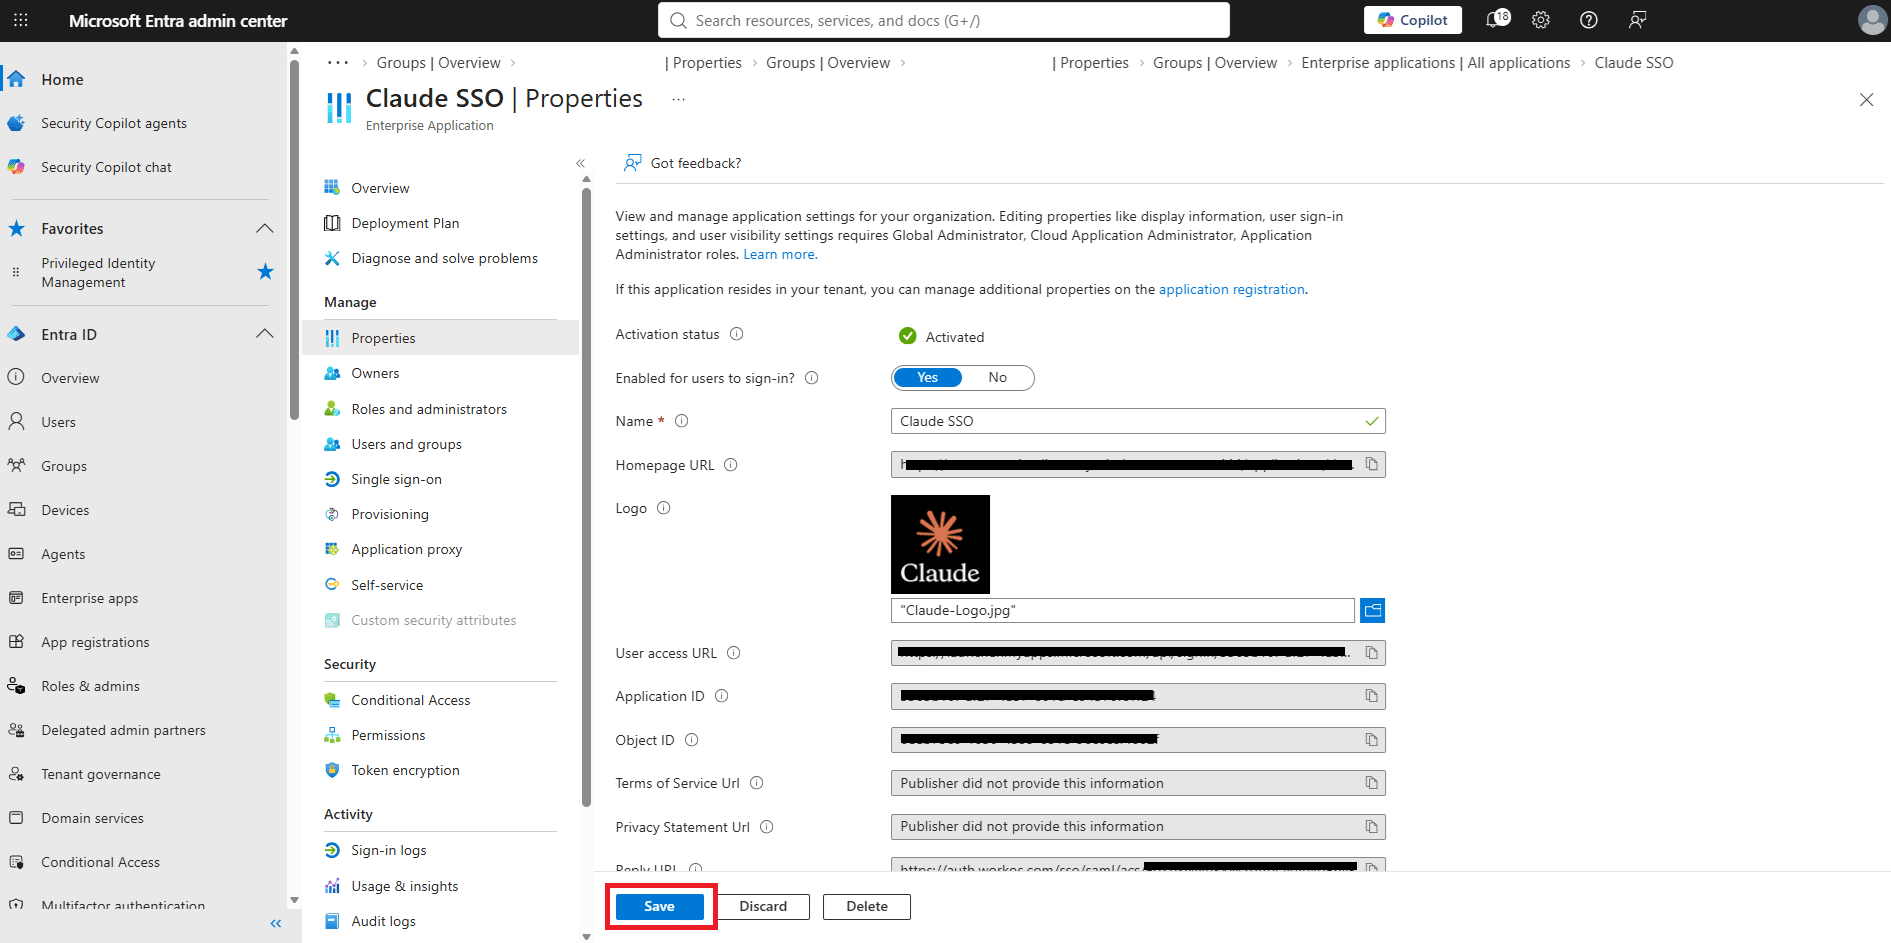
Selezionare l’immagine quindi cliccare Save
CONFIGURAZIONE DELL’IDENTITY PROVIDER METADATA
Seguire la procedura che riporto di seguito per una configurazione dinamica
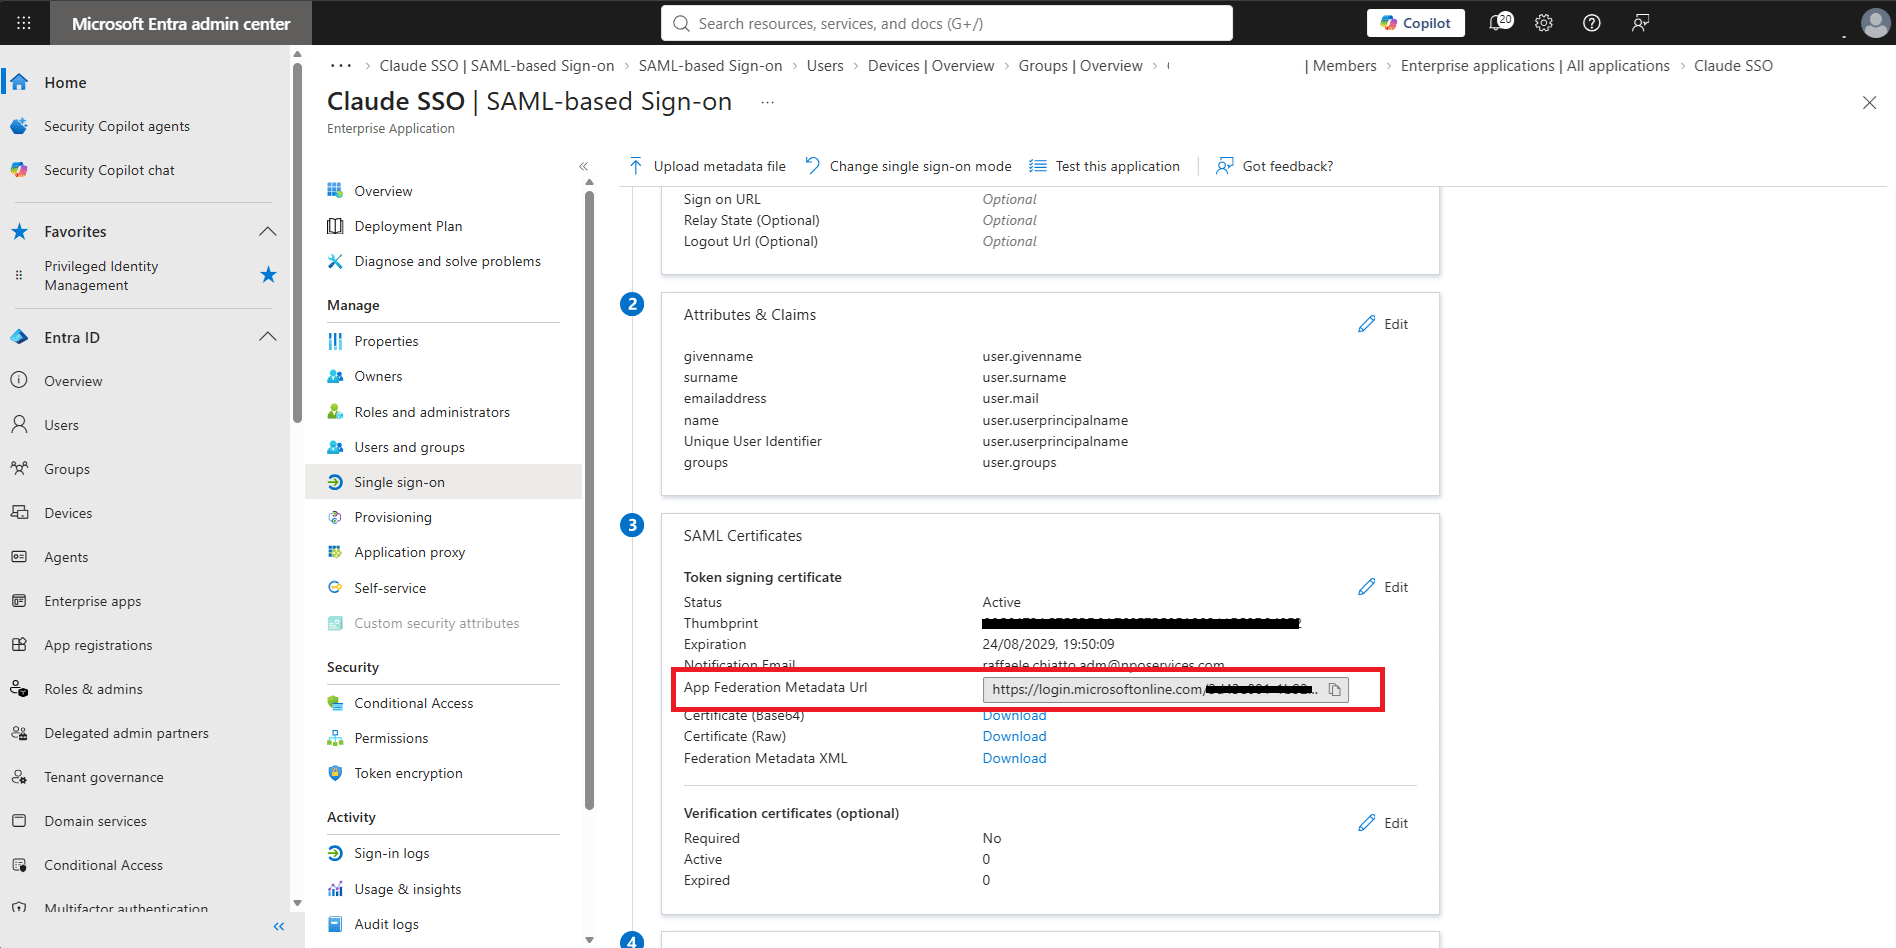
Nel menu di navigazione a sinistra selezionare la scheda Single sign-on.
Scorrere verso il basso fino alla sezione SAML Certificates.
Individuare l’App Federation Metadata Url quindi copiarlo
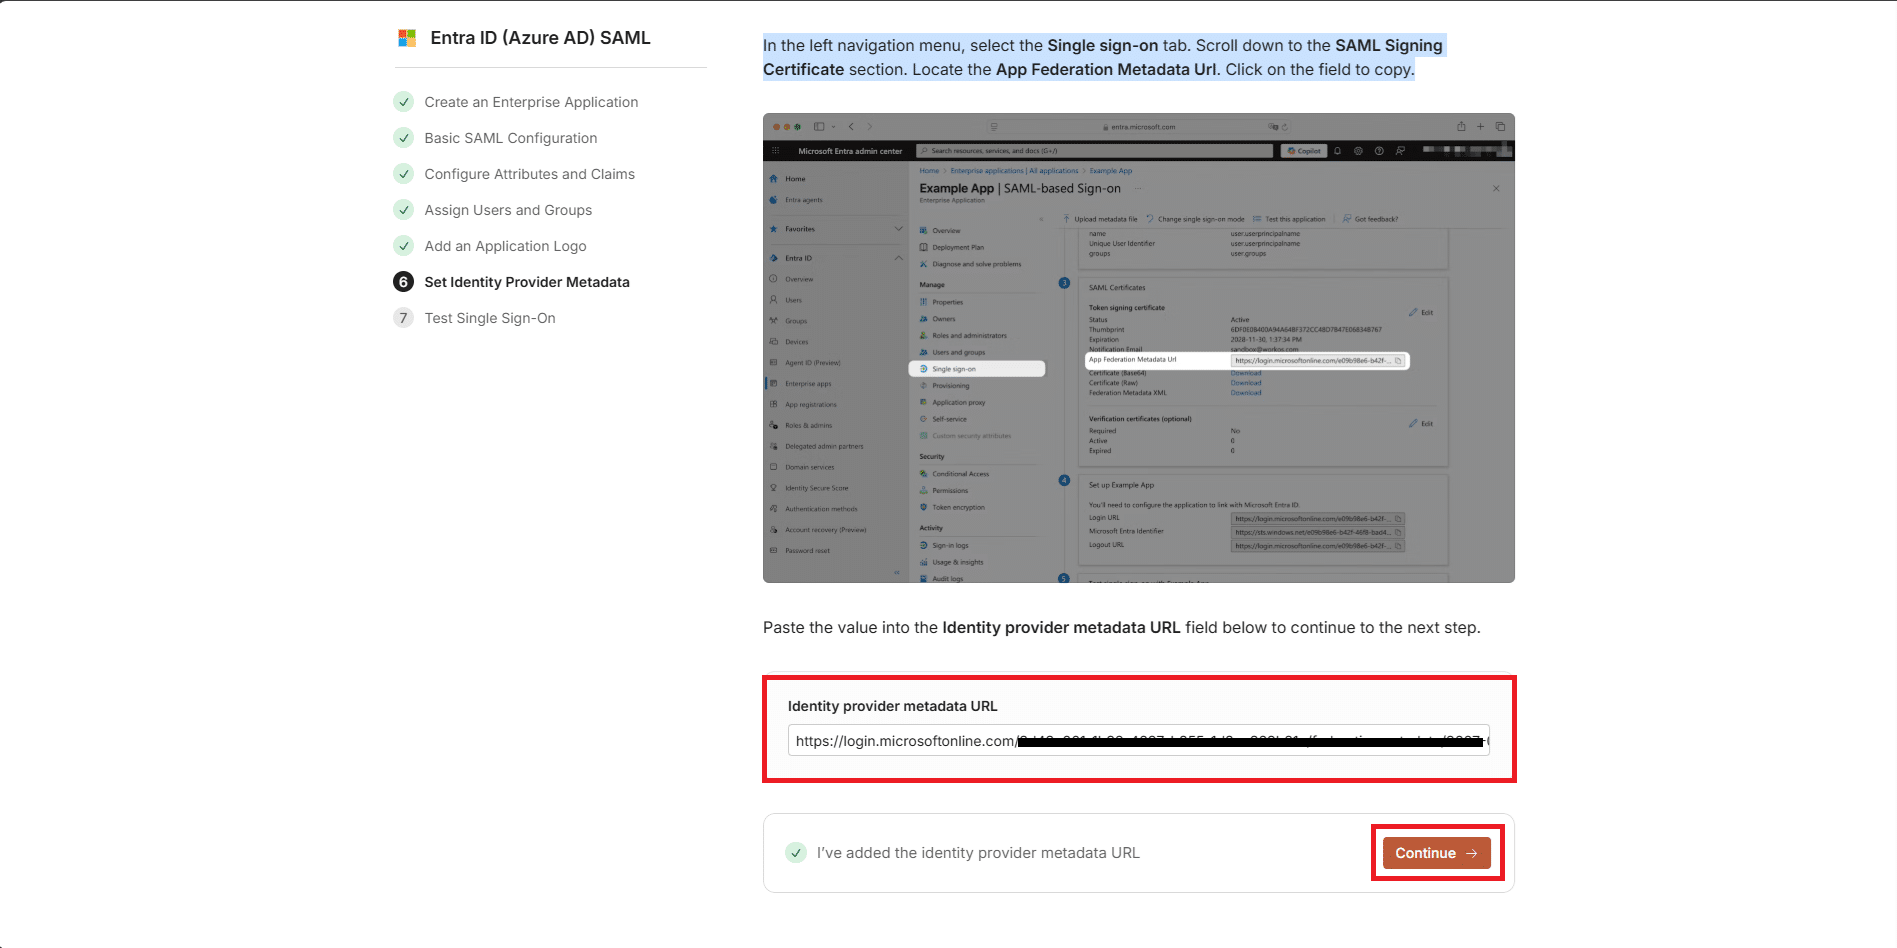
Incollare l’URL copiato nella pagina di configurazione di Claude come mostrato nell’immagine sovrastante
Cliccare Continue
TEST DI AUTENTICAZIONE
Nella pagina successiva di Claude è possibile eseguire un test di autenticazione
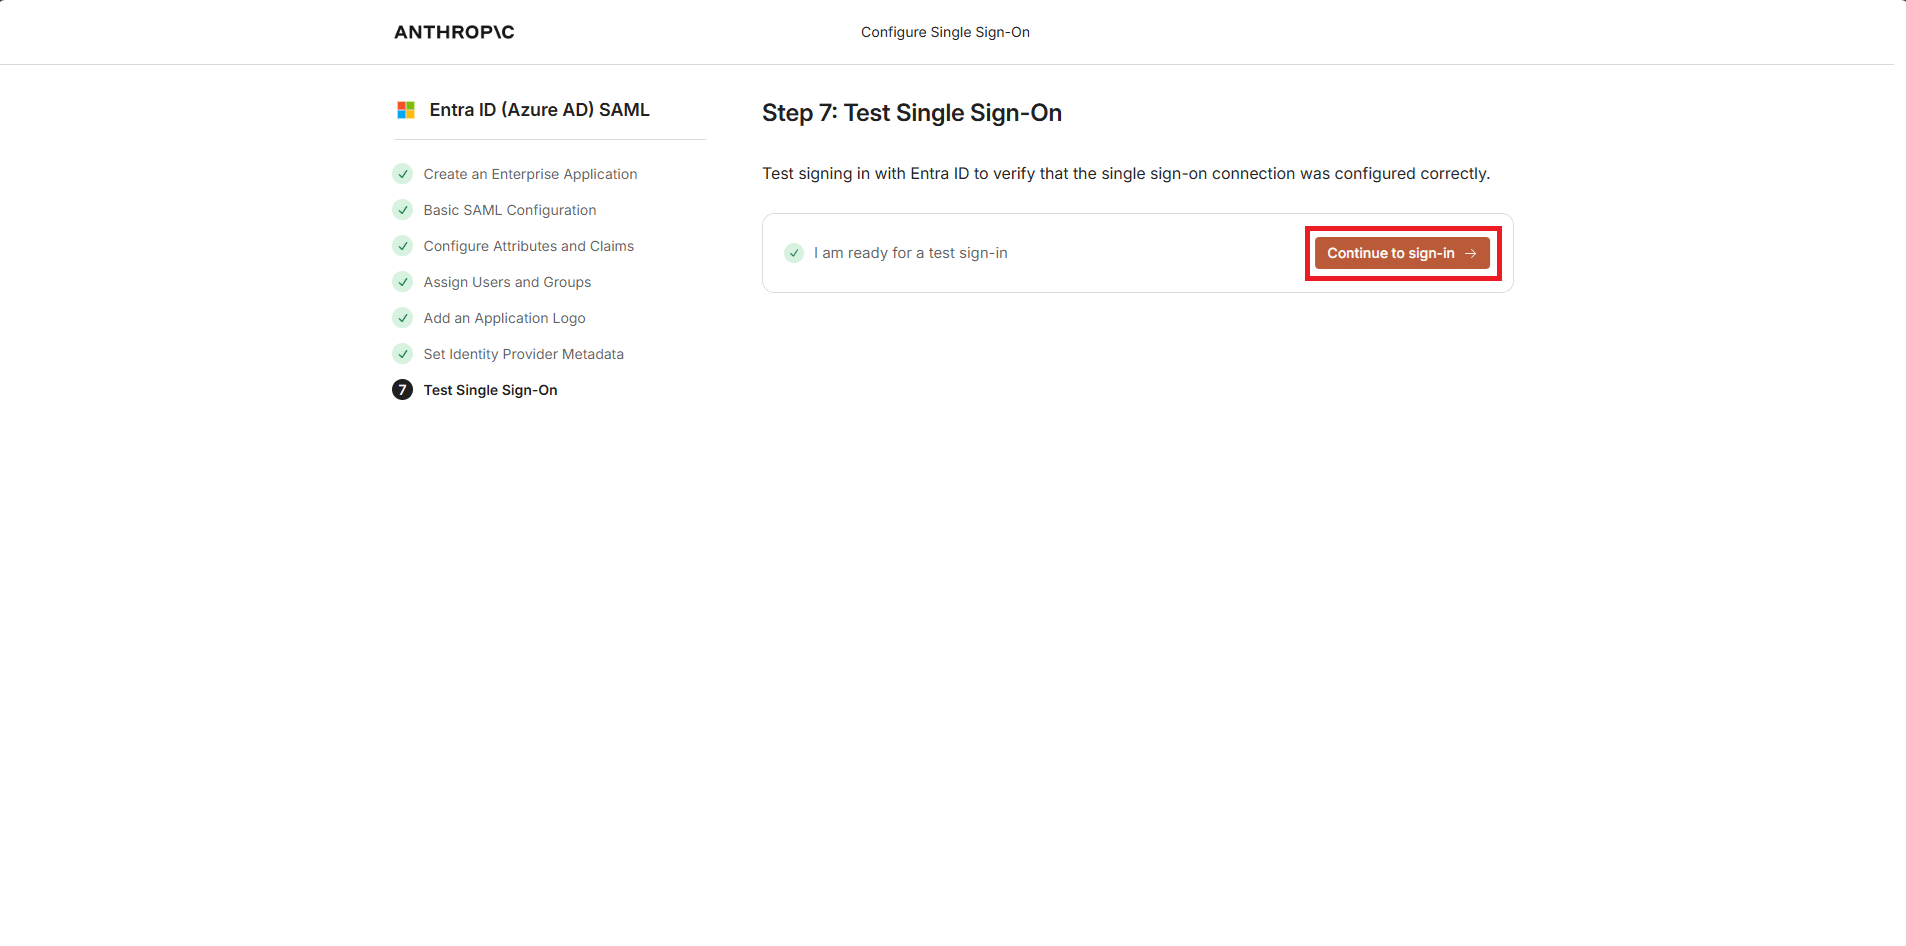
Cliccare su Continue to sign-in ->
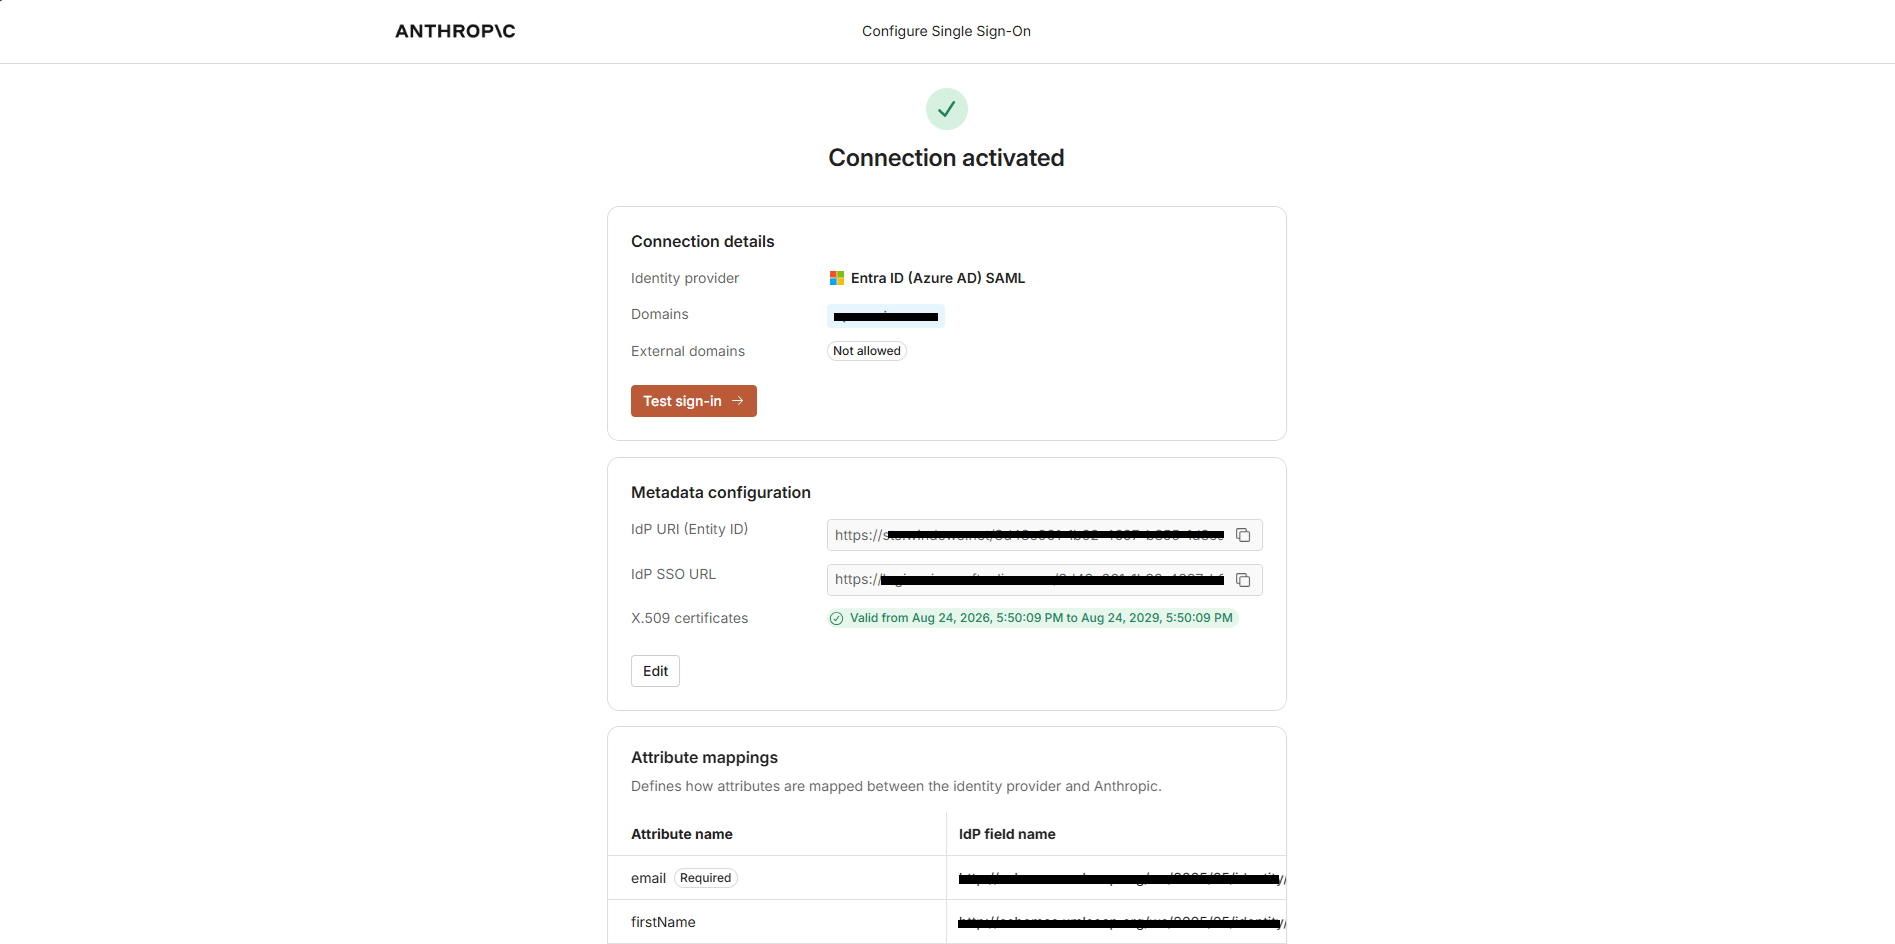
Se tutto è andato a buon fine dovremmo visualizzare una schermata come quella sovrastante che ci dice che la connessione è attiva
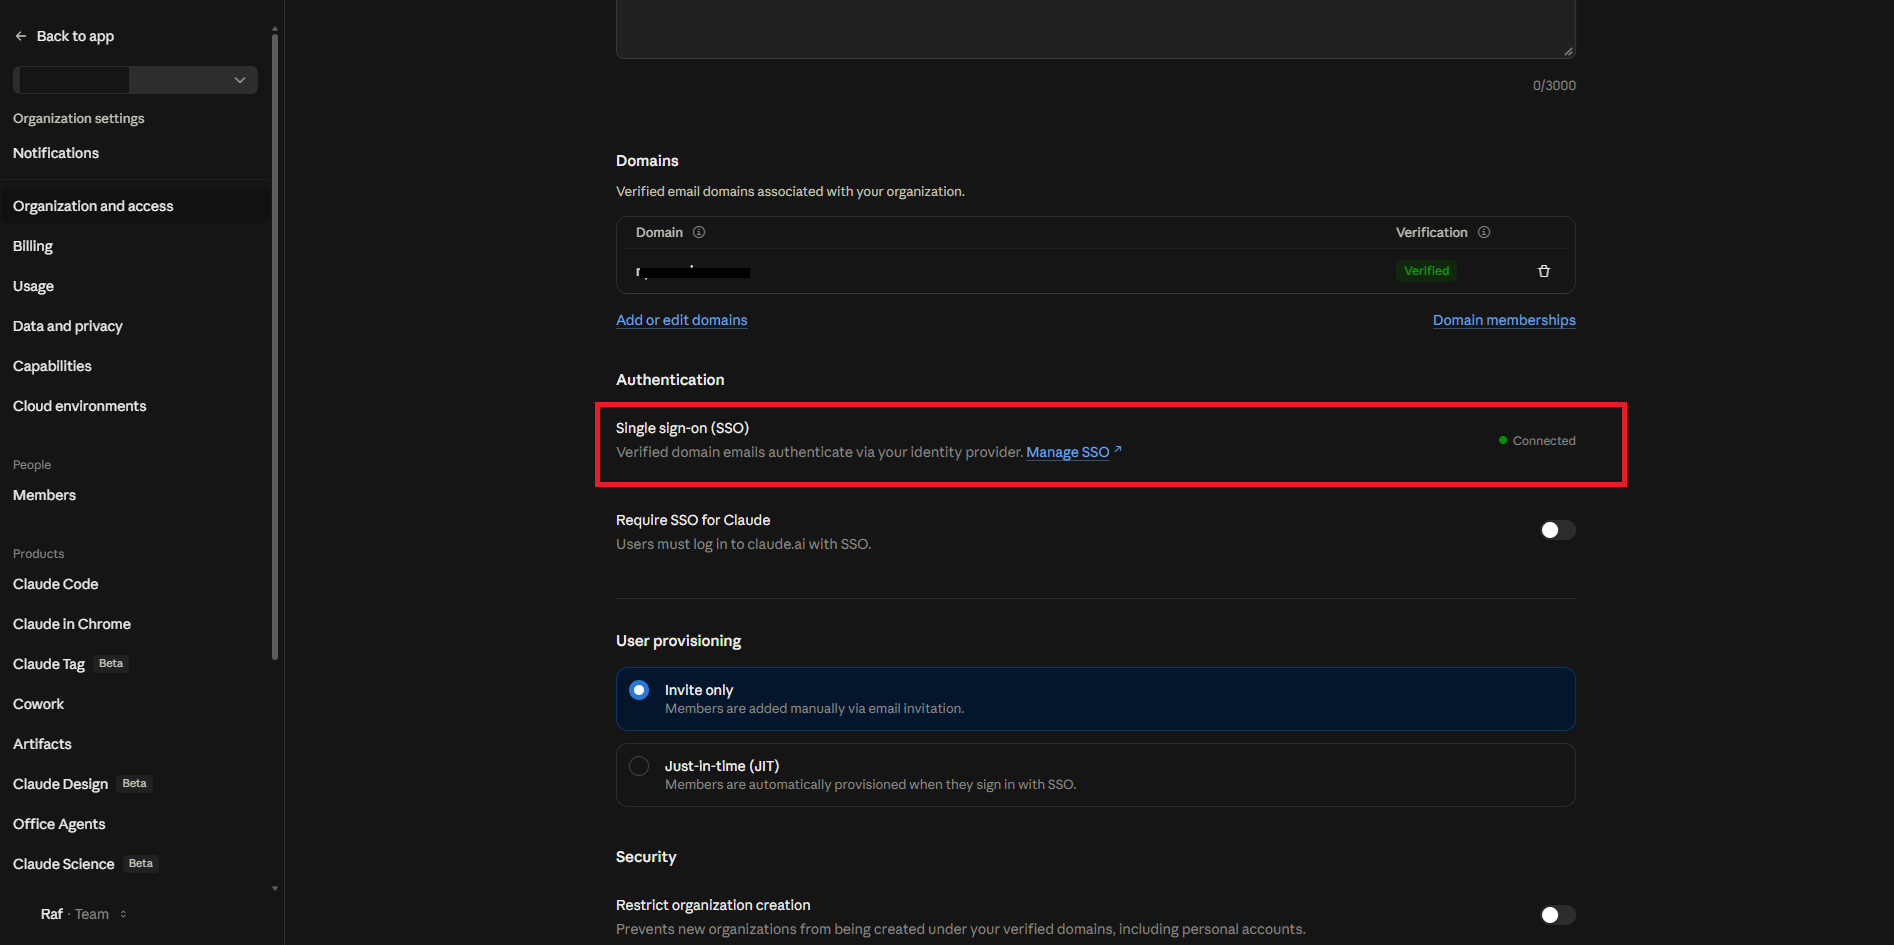
Conferma definitiva che è tutto OK la da la schermata sovrastante…
TIPS AND TRICKS
Su Claude in User provisioning selezionare Just-in-Time (JIT)
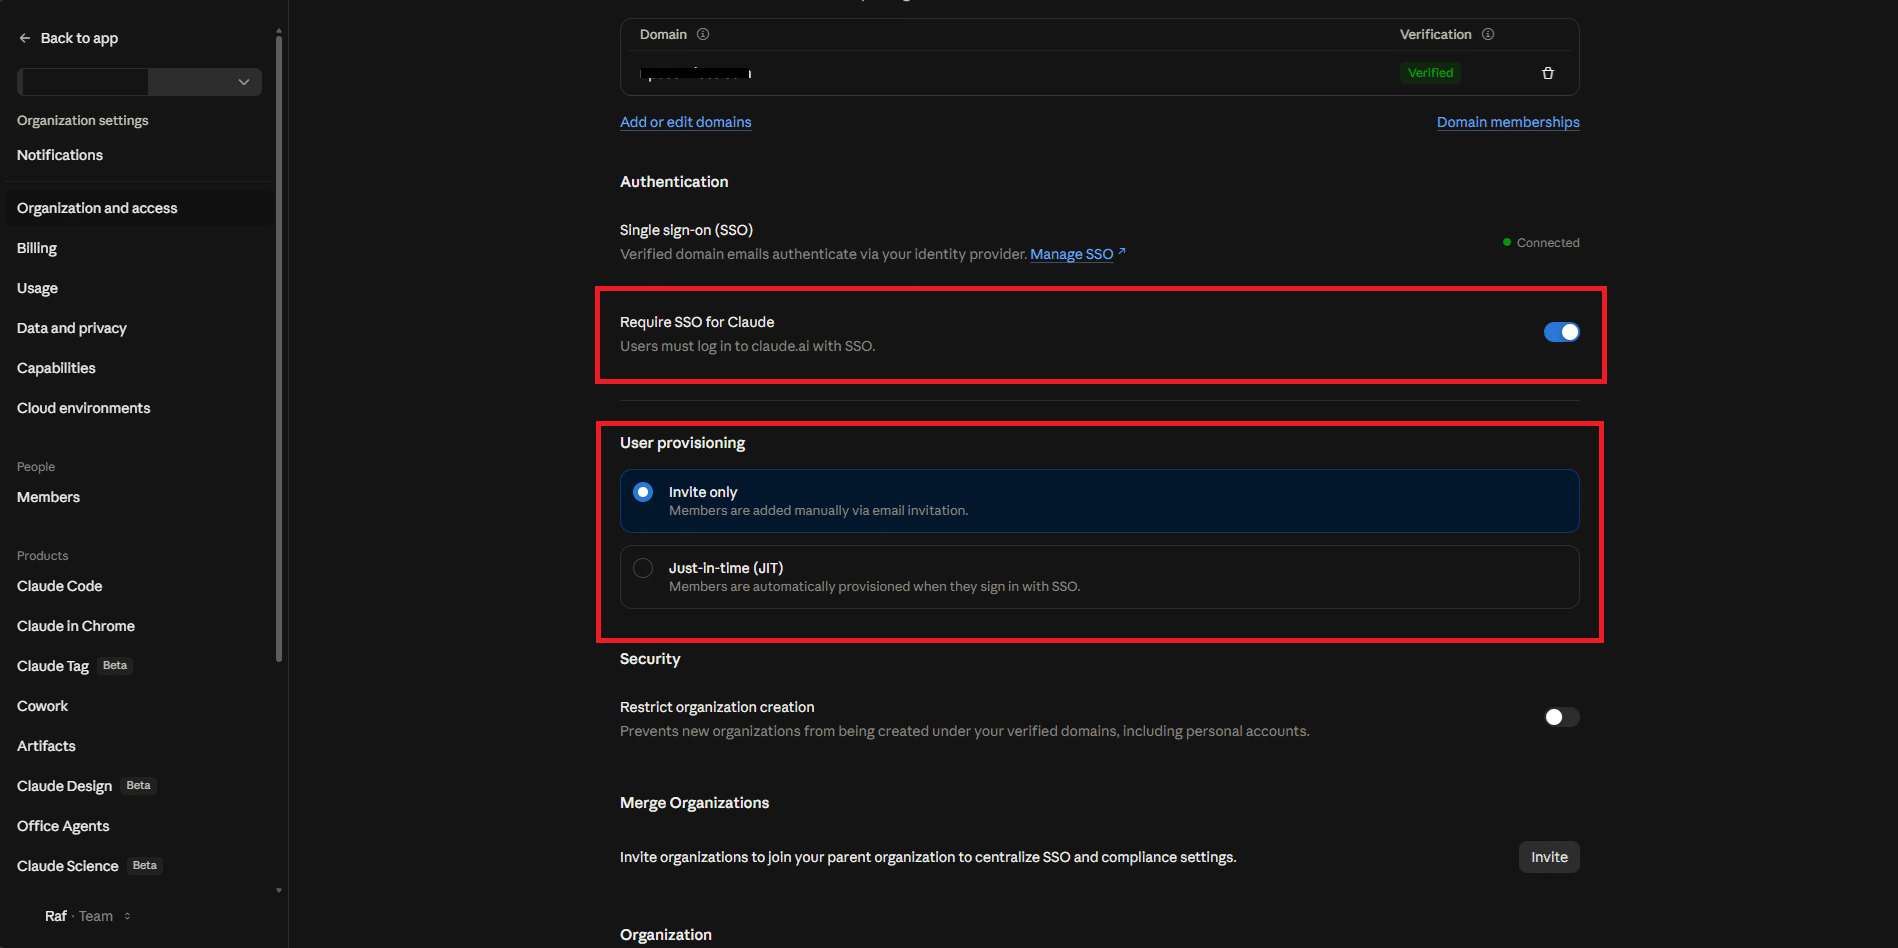
Gli utenti assegnati alla tua app IdP riceveranno automaticamente il ruolo User al primo login senza configurazione aggiuntiva
Una volta validato con il gruppo pilota tornare nelle impostazioni identità di Claude e abilitare Require SSO per obbligare tutti gli accessi tramite Entra
Puoi anche disabilitare i magic link via email a questo punto




0 Commenti